Release notes
モバイルアプリストア全体でのブランドのなりすまし検出

Mark Barber 2026年9月9日
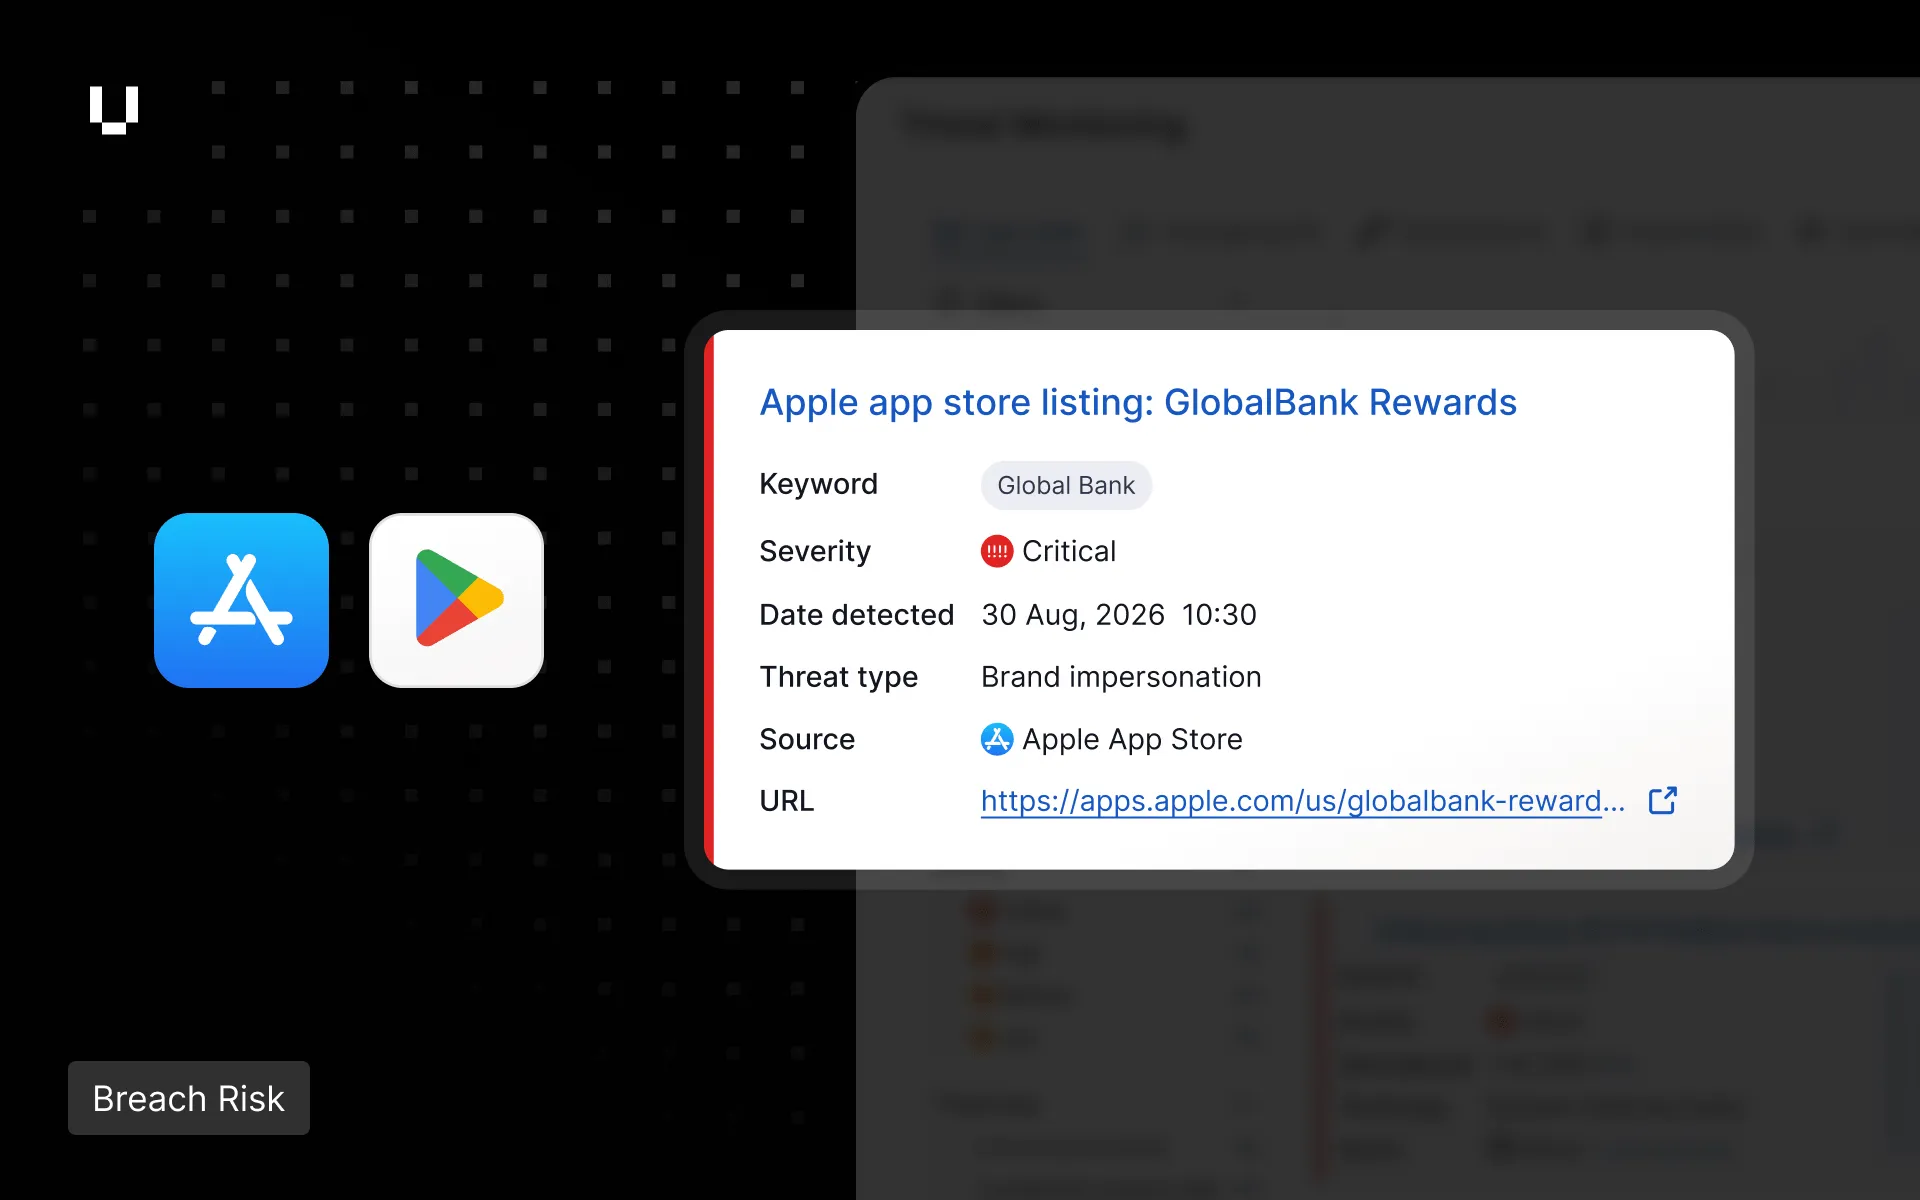
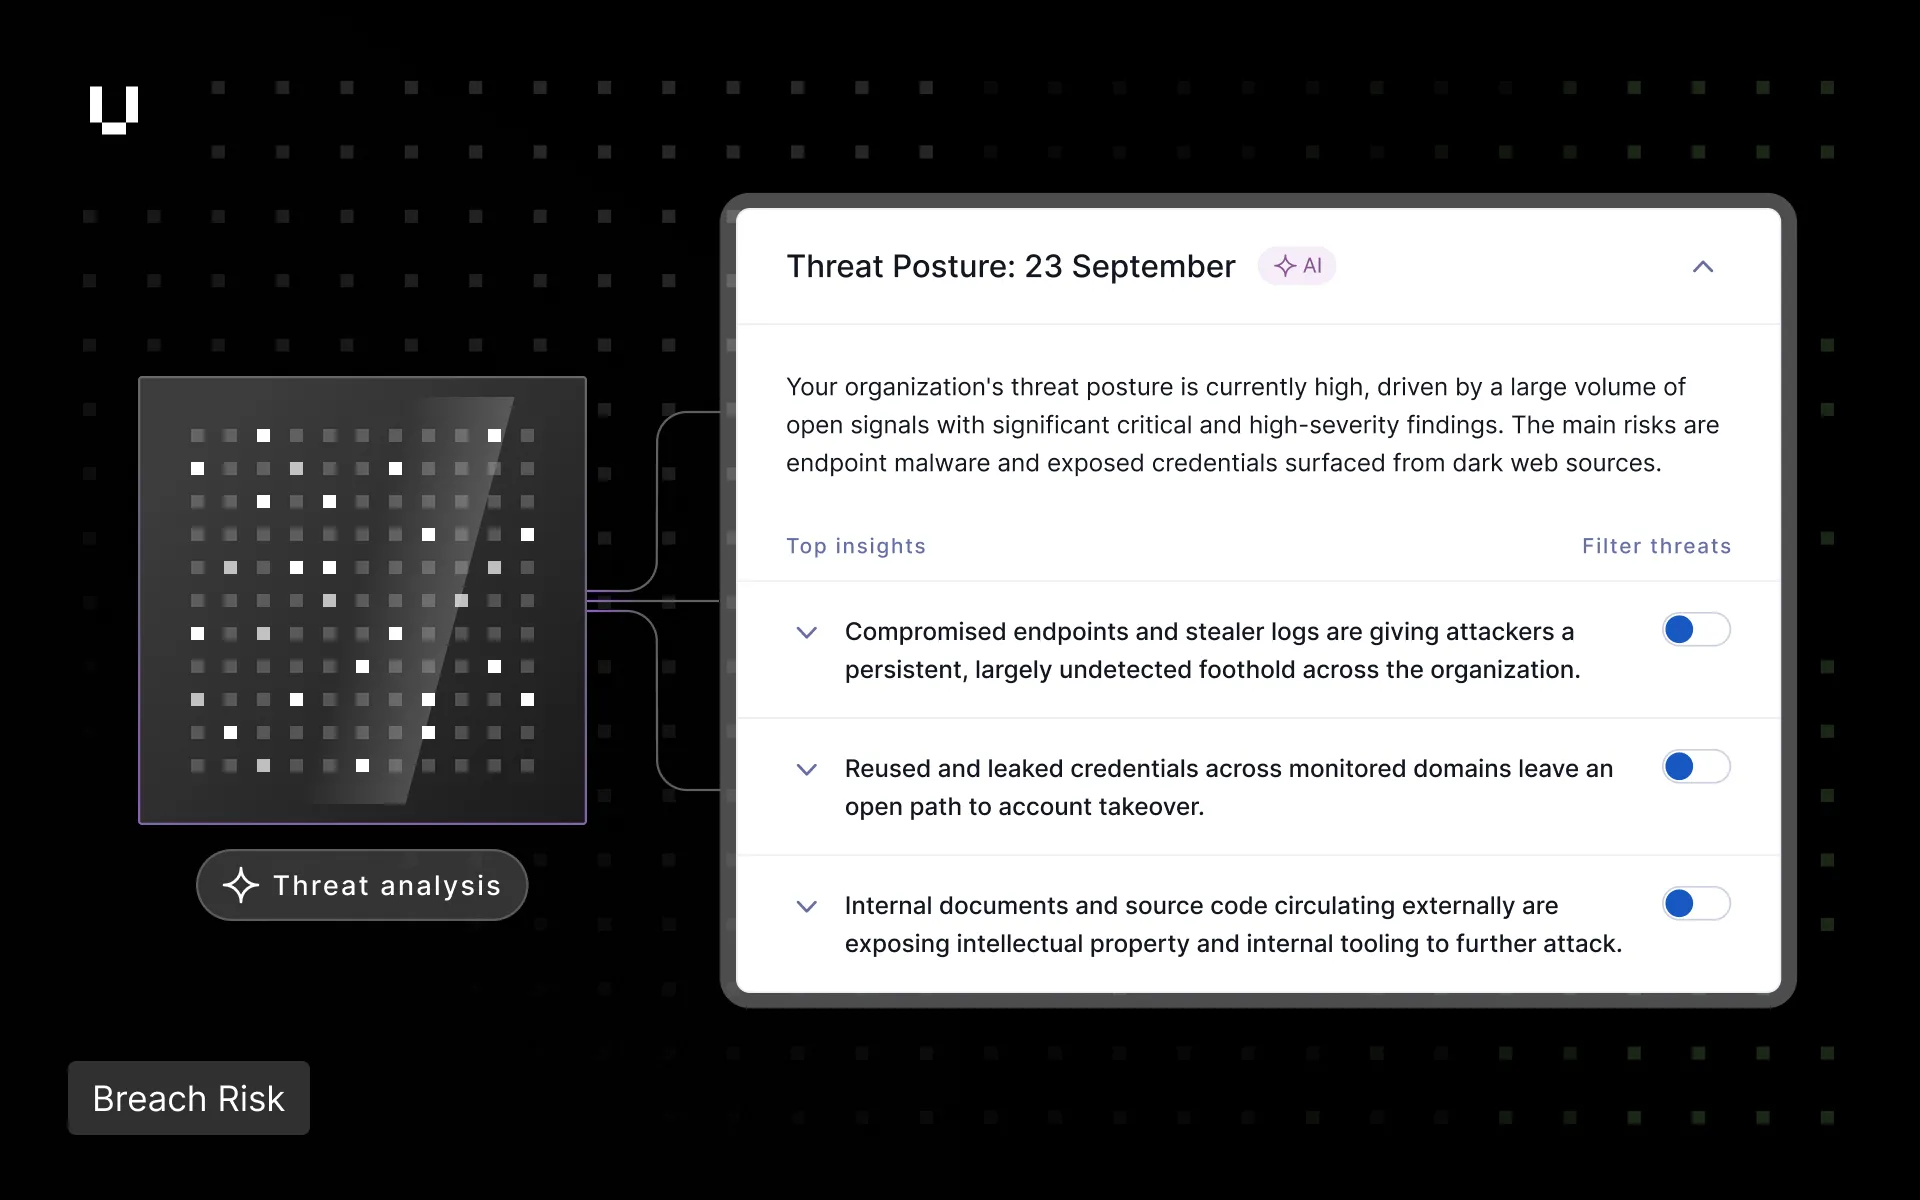
モバイルアプリストアは、ブランド乱用の格好の場となっています。 説得力のあるそっくりなアプリは、パブリックなストアフロントに置かれ、組織の名前とブランドを冠し、インフラに一切触れることなく顧客に直接リーチすることができます。 脅威モニタリングは、Apple App StoreとGoogle Play Storeをスキャンして、監視対象のドメインやブランド用語を参照するアプリを検出するようになりました。 スキャン対象は、アプリ名、開発者名、説明、リスティングのメタデータです。 AIアナリストは、公式であると特定したリスティングを自動的に却下します。 セキュリティチームは、ブランドのなりすましの可能性があるとフラグが立てられたリスティングのみをレビューします。
脅威モニタリングのユーザーは、フィルターを適用する日付を選択できるようになりました。 日付範囲のドロップダウンの上にあるトグルで、イベント日、検出日、アラート日を切り替えることができます。 この選択はビューの残りの部分にも引き継がれます。チャートのグループ化と各脅威結果カードの日付ラベルの両方が一致するように更新され、選択された日付フィールドがエクスポートで使用されます。
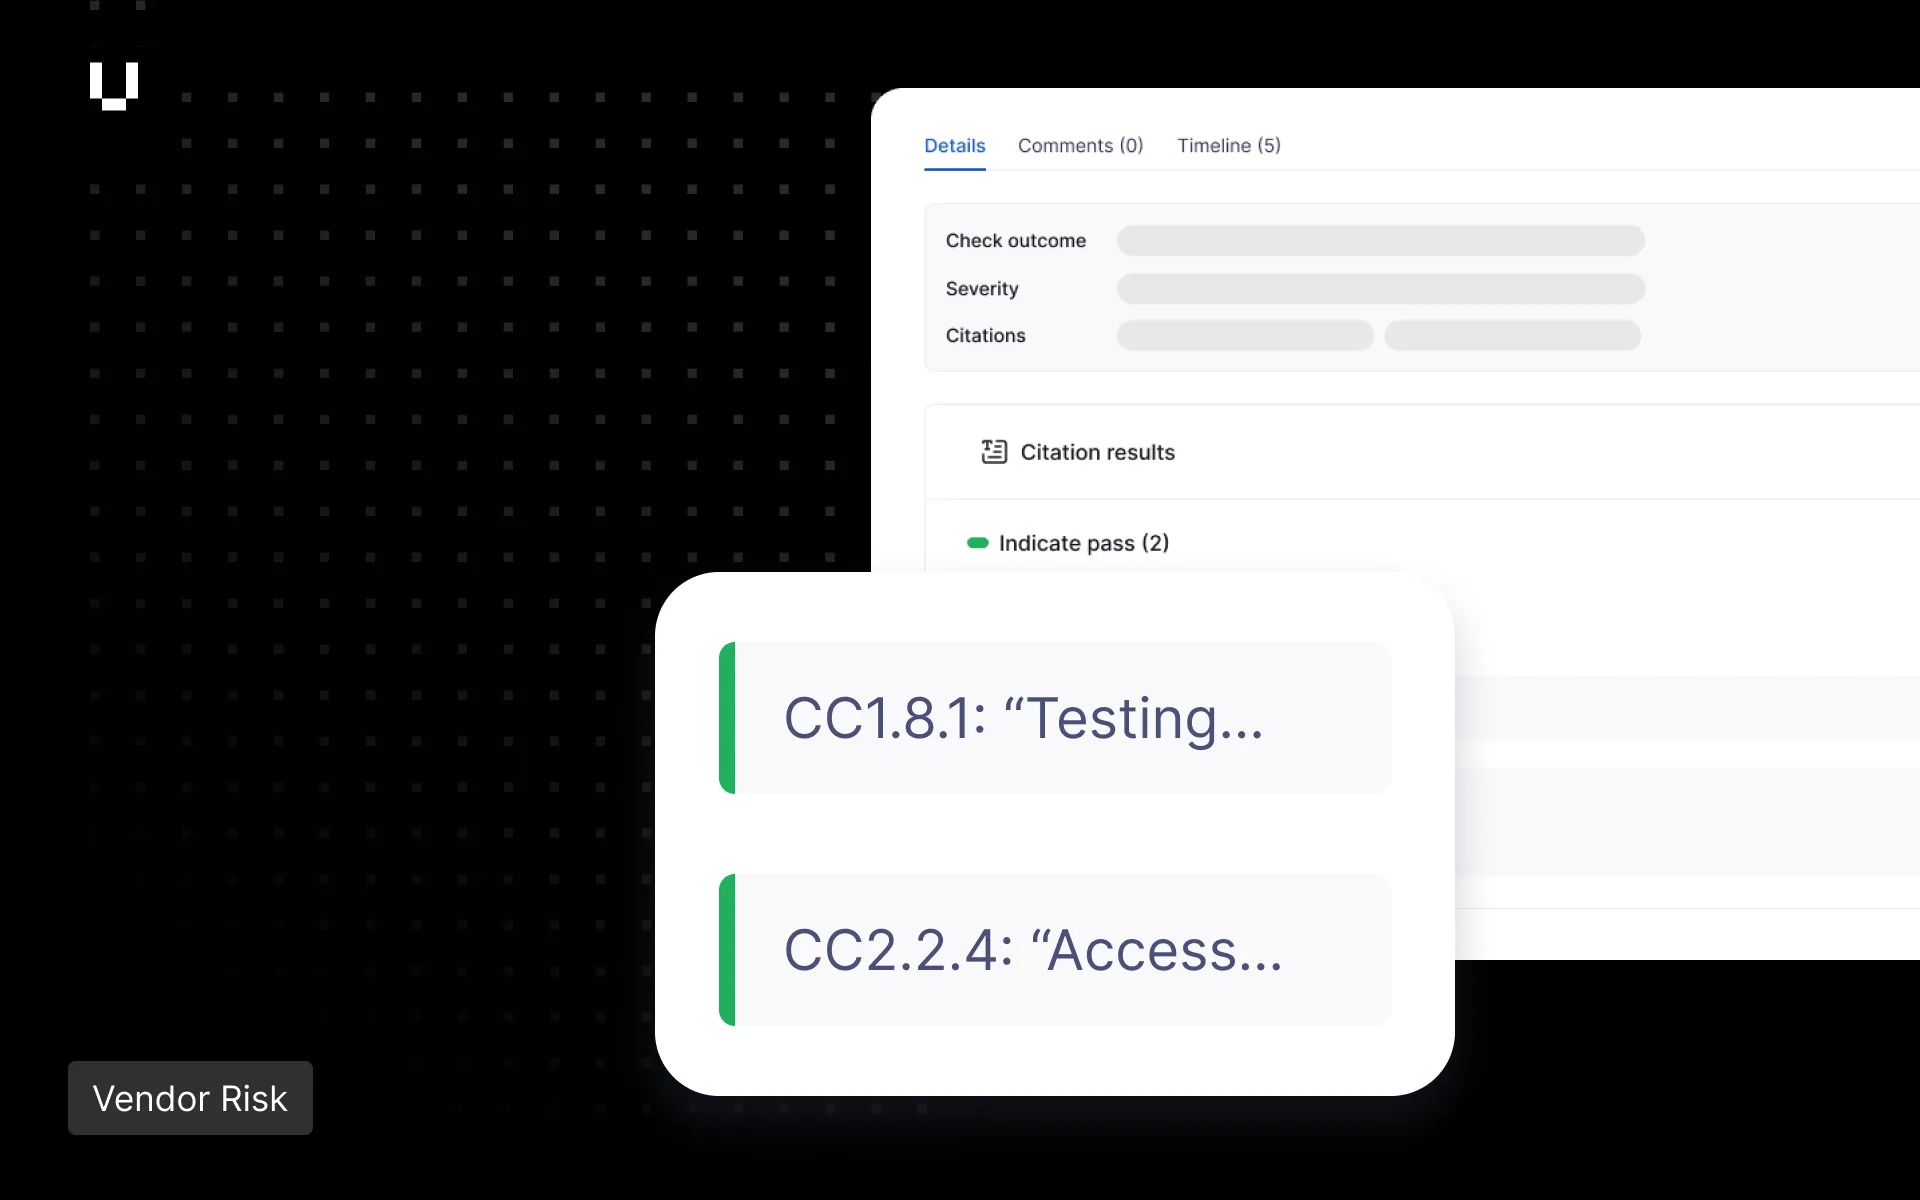
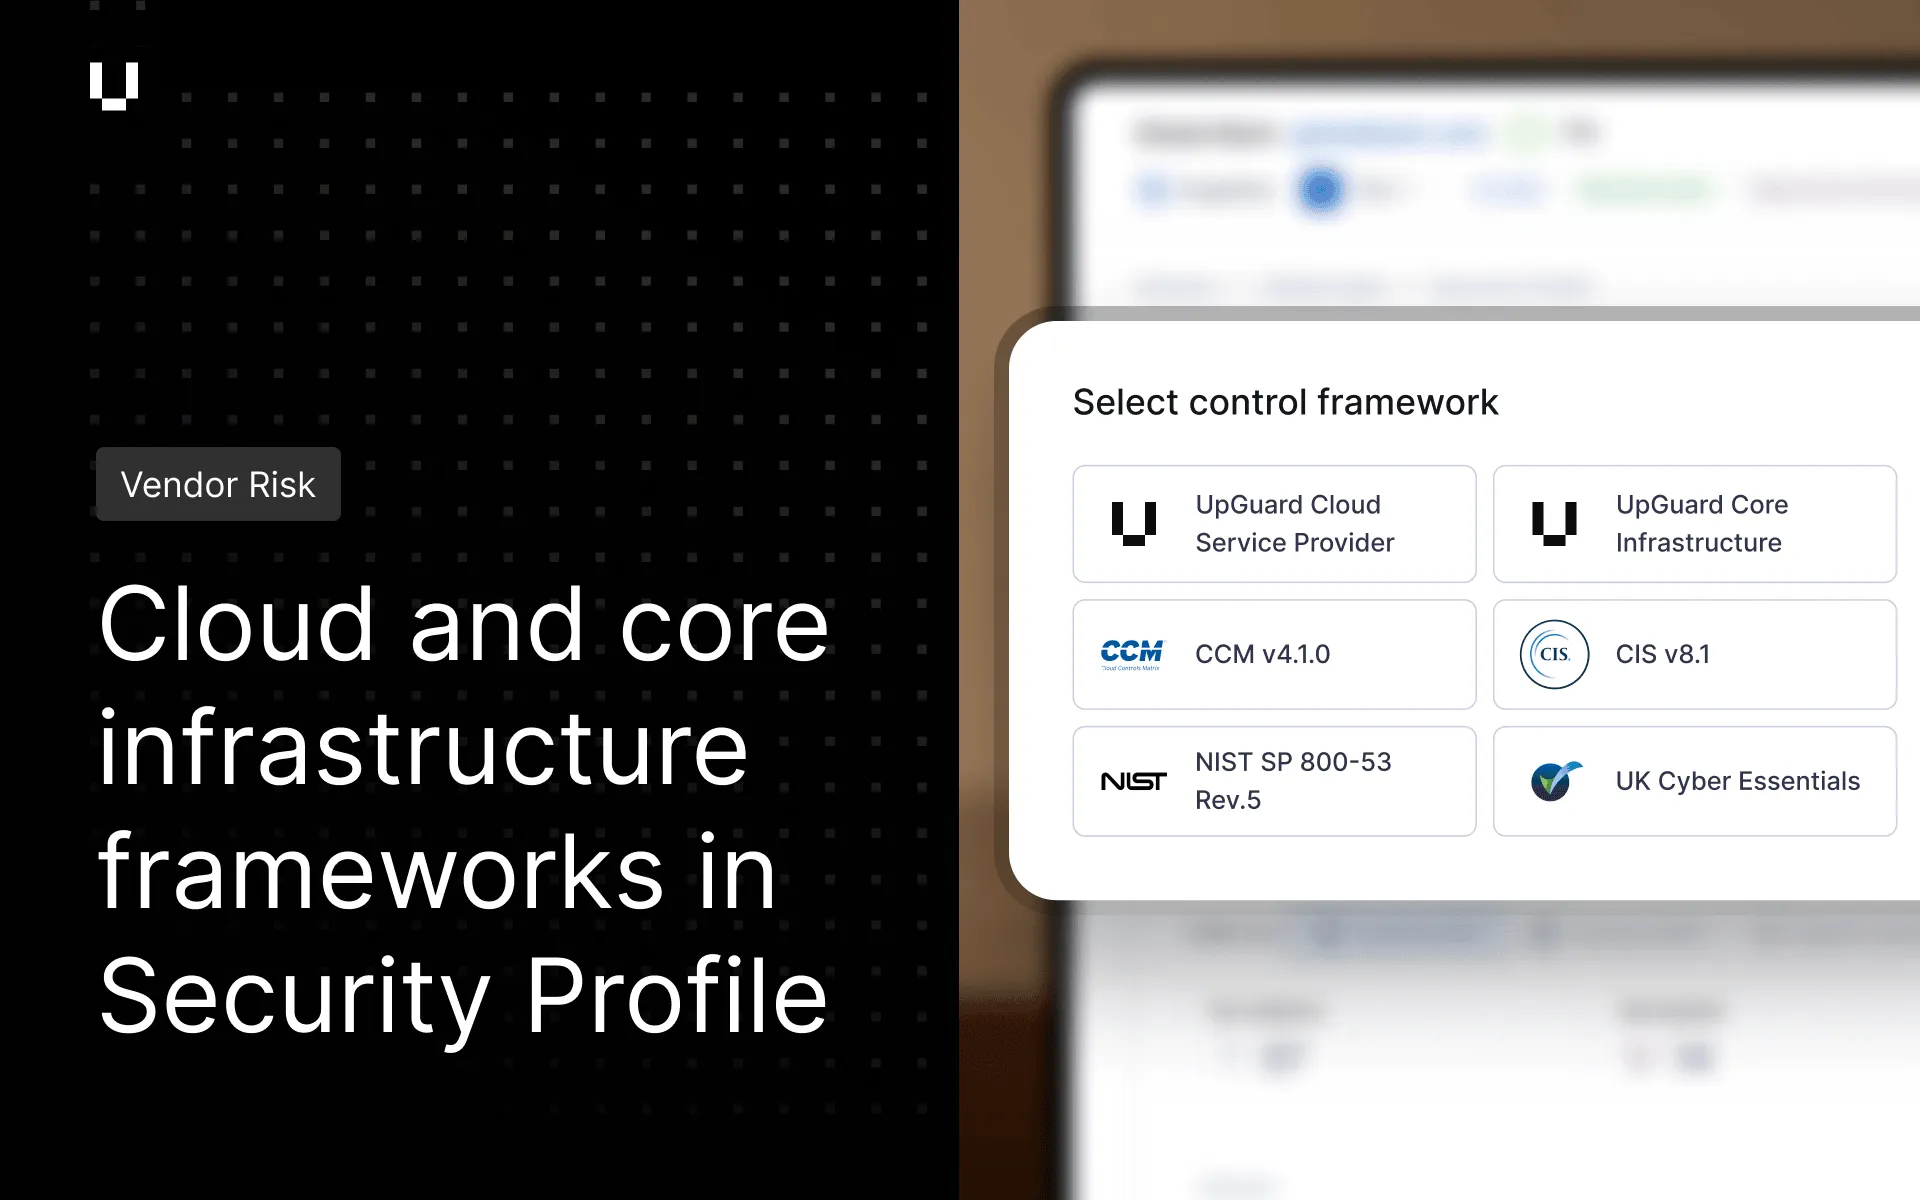
Vendor Riskのユーザーは、セキュリティプロファイルでNIST SP 800-171 Rev. 3を選択して、ベンダーを評価できるようになりました。 当社のコントロールライブラリは97の要件すべてに直接マッピングされているため、NIST SP 800-171に対する評価は、セキュリティプロファイル内の他のすべてのフレームワークで使用されているのと同じコアチェックで実行されます。 このフレームワークは、米国の連邦および防衛サプライチェーン全体で管理対象非機密情報 (CUI) を保護するためのセキュリティ要件を定めています。
User Riskの管理者は、User Riskブラウザ拡張機能をカスタマイズして、自社組織を反映させることができるようになりました。 管理者はテーマ、会社ロゴ、アクセントカラー、表示名を設定できるため、ユーザーにはUpGuardのデフォルトではなく、自社組織にブランド化された拡張機能のナッジ、ブロック、その他のメッセージが表示されます。