Release notes
セキュリティプロファイルの引用にソース管理策の参照が含まれるようになりました

Mark Barber 2026年10月6日
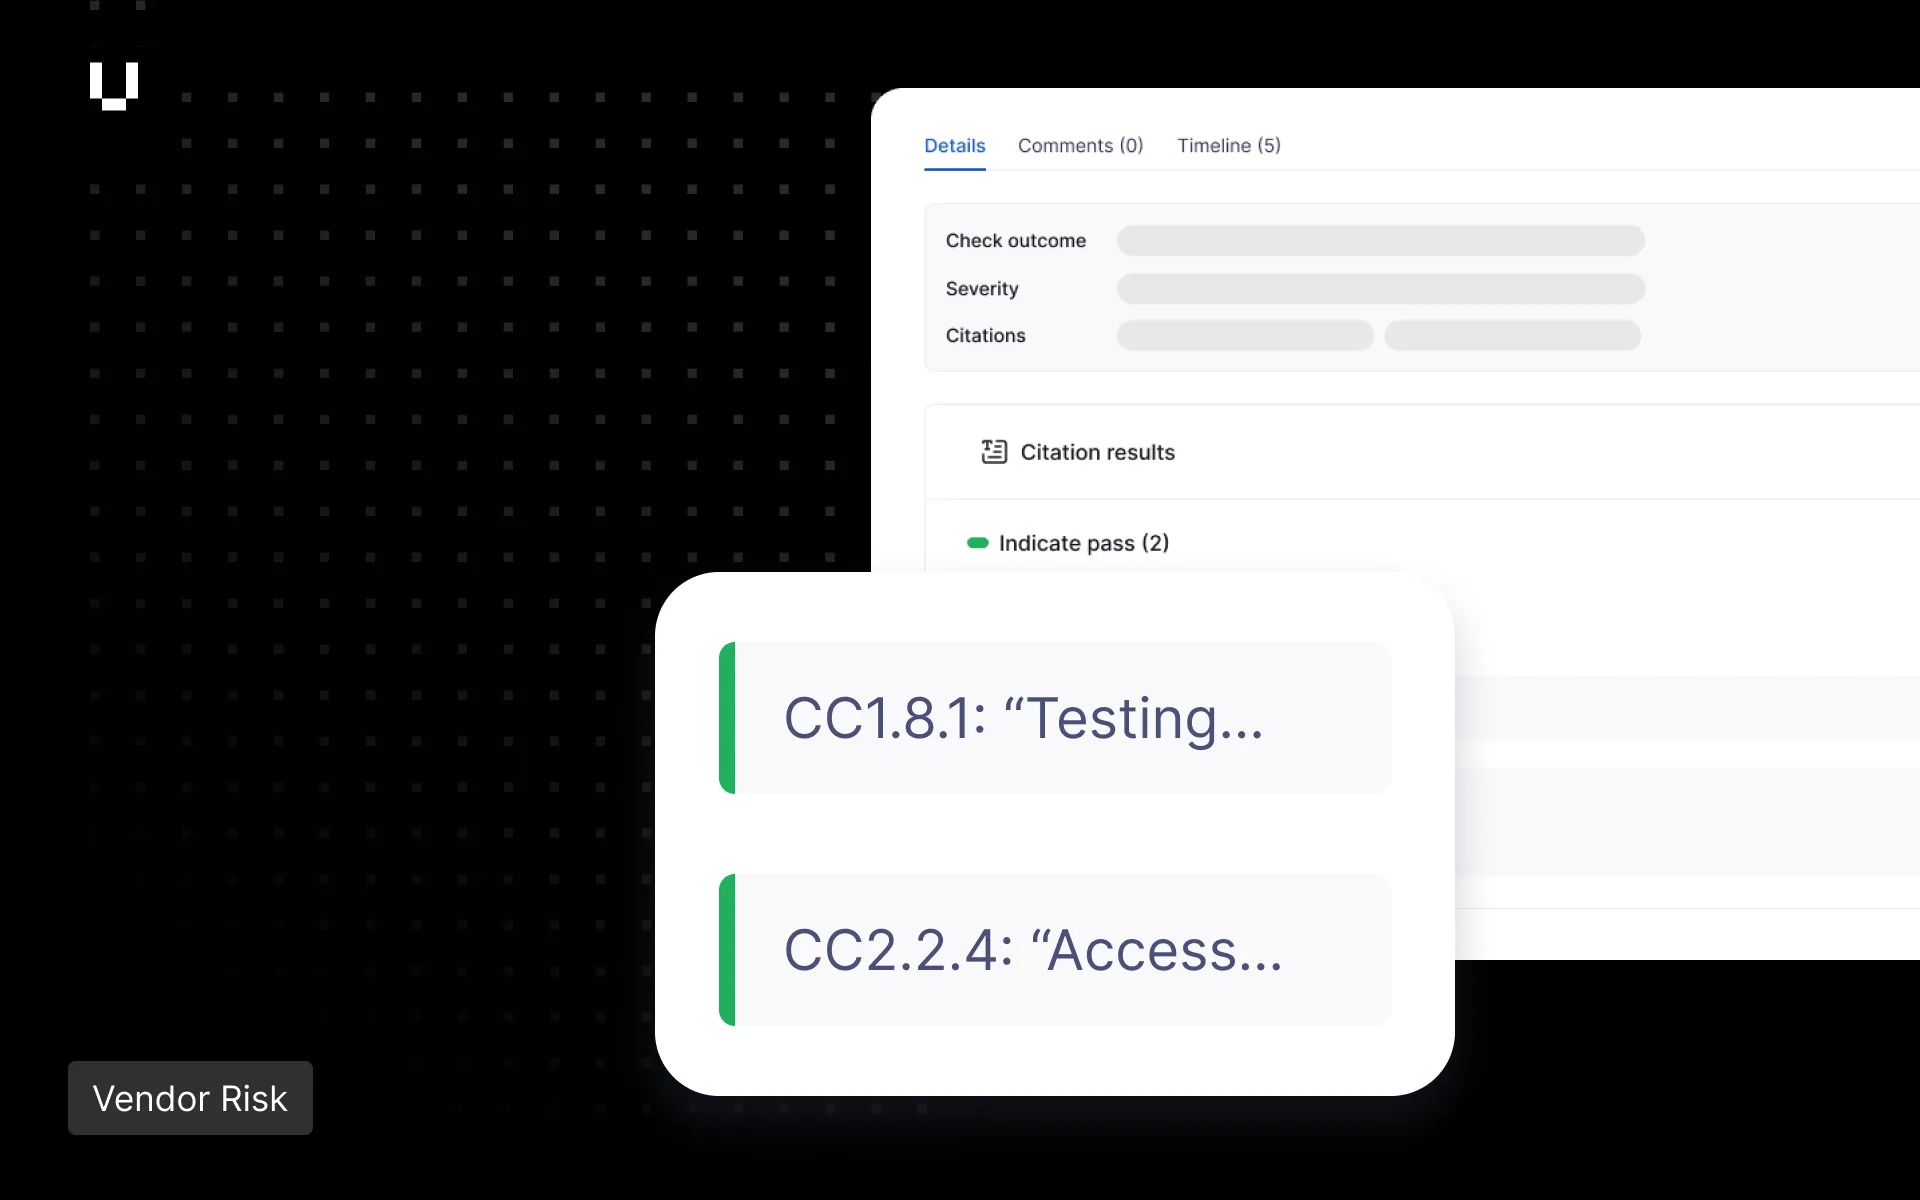
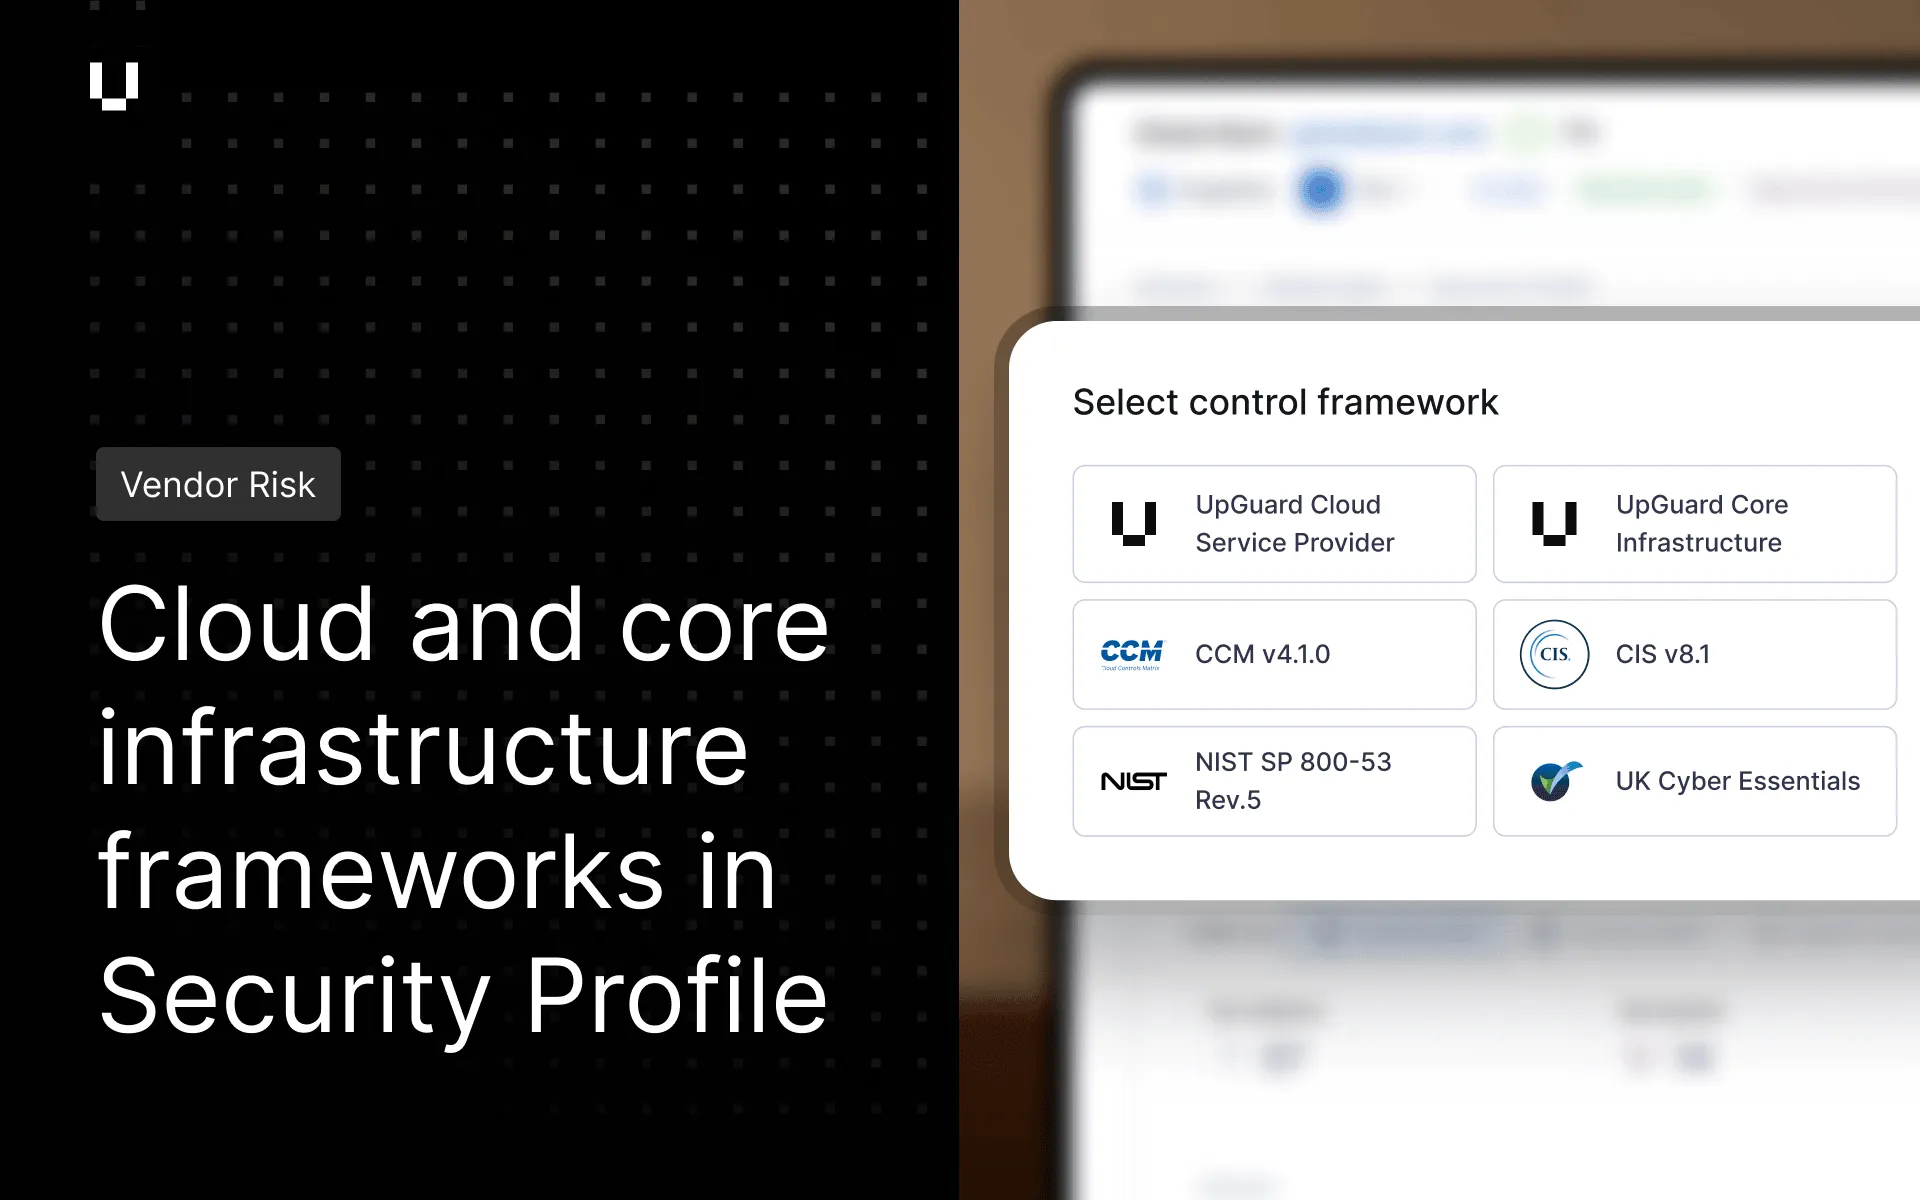
セキュリティプロファイルの回答がベンダーのSOC 2レポートを引用する場合、引用文と共に管理策の参照 (例: CC 1.3) を含めることができるようになりました。ユーザーは、ソースドキュメント内の関連する管理策に直接移動して、証拠がどの監査原則に関連しているかを確認できます。対象範囲には、SOC 2の管理策の参照および同様の番号付き管理策形式が含まれます。
セキュリティプロファイルに、監視対象の上位ベンダーに関する385件の追加公開文書が含まれるようになりました。この文書はVendor Riskで証拠として利用でき、セキュリティプロファイルに対して事前スキャンされているため、ユーザーは証拠を探す時間を短縮し、より早くベンダーの評価を開始できます。
「List all questionnaires」エンドポイントは、「Add collaborator」、「Add recipient」、「Delete contacts」とともに、一般提供に移行しました。List all questionnairesは、一度の呼び出しで組織内のすべてのアンケートを返します。「Add recipient」と「Add collaborator」は、アンケートやオンボーディングリクエストが送信された後で、ユーザーを招待します。「Delete contact」はベンダーの連絡先を削除し、「Add」および「Update」エンドポイントとともにセットを完成させることで、APIを介してベンダーのオンボーディングをエンドツーエンドで実行できるようになります。
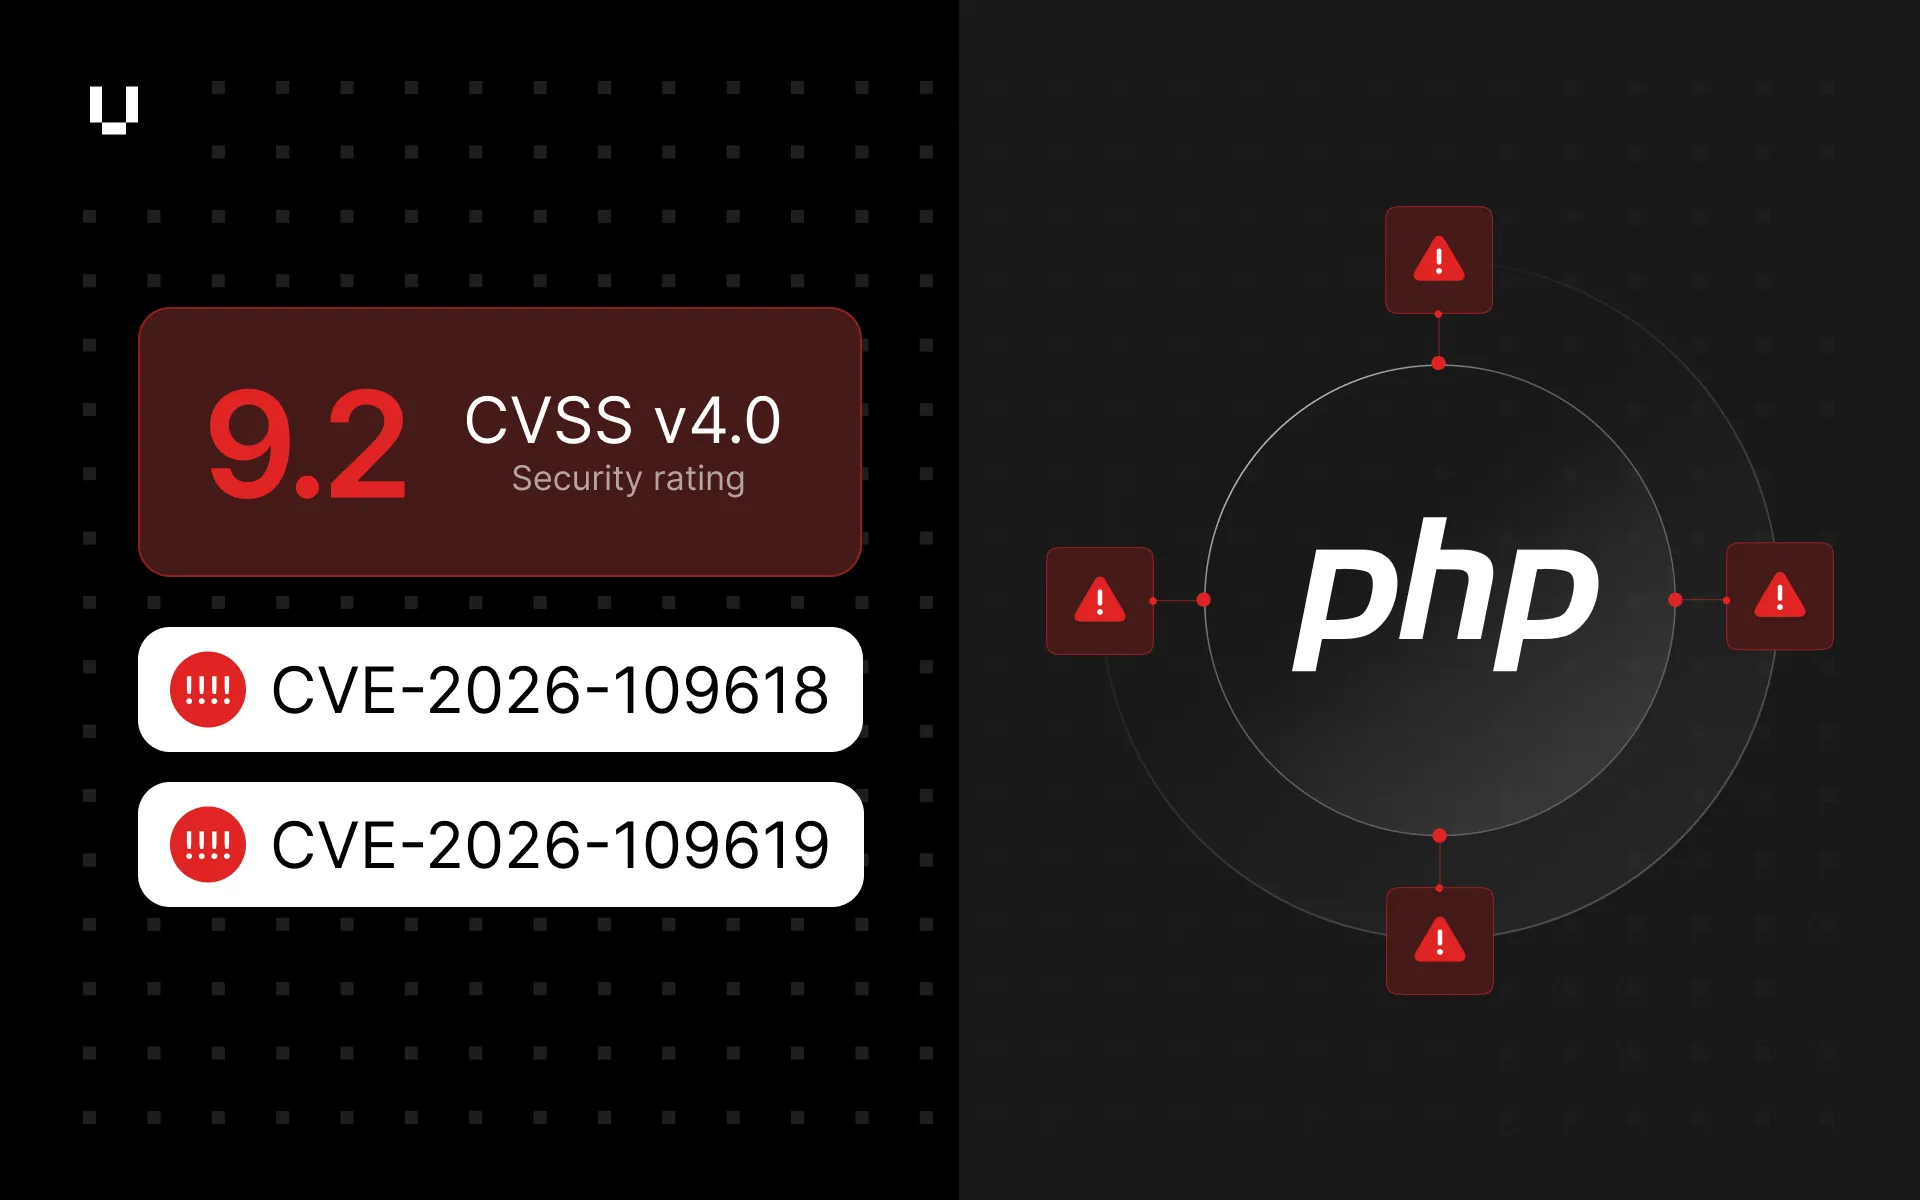
UpGuardは、三つの脆弱性に対する検出機能を追加しました。CVE-2026-35292は、Oracle WebLogic Server Consoleの認証されていない乗っ取りであり、HTTP経由で悪用可能です (CVSS 10.0)。バージョン14.1.2.0.0および15.1.1.0.0が影響を受けます。CVE-2026-19490は、NetScaler ADCおよびGatewayにおける代替パスまたはチャネルを使用した認証バイパスであり、13.1ビルド63.21以前および14.1ビルド73.32以前に影響します。CVE-2022-27486は、FortiDDoSおよびFortiDDoS-FのCLIコマンド実行におけるOSコマンドインジェクションで、認証された攻撃者がrootとしてシェルコードを実行できます。各検出は、組織自身の資産についてはBreach Riskで、監視対象ベンダーについてはVendor Riskで、検証済みの脆弱性を報告します。