Release notes
UpGuardでPHP2Shell検出が利用可能になりました

Mark Barber 2026年10月21日
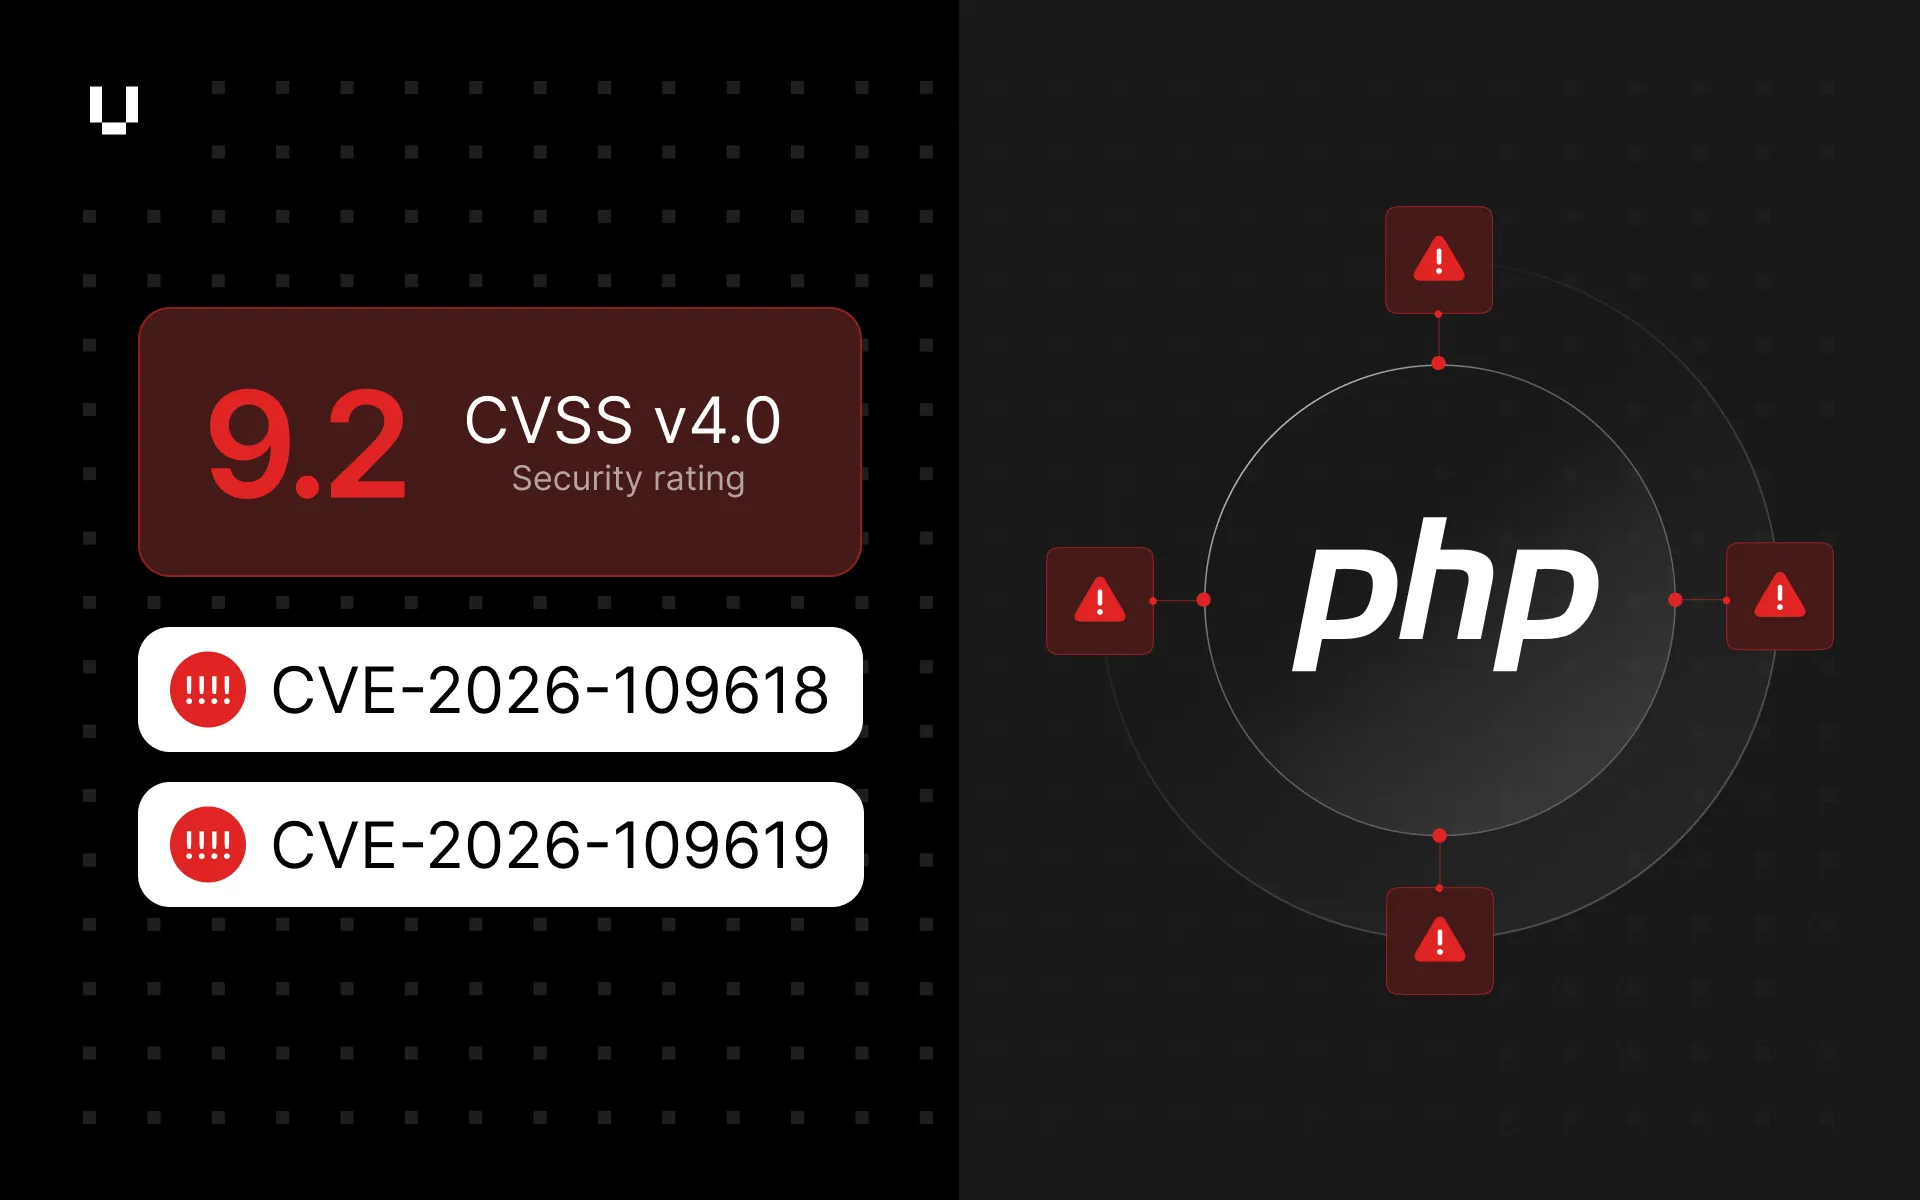
PHP2Shell (CVE-2026-109618およびCVE-2026-109619) は、今週公開されたPHPの一対の重大な脆弱性です。これにより、認証されていない攻撃者は、脆弱なウェブサーバー上でコードを実行できます。真の懸念事項は、これらの脆弱性の影響がどれだけ過去に遡るかという点です。2012年にリリースされたPHP 5.4.0から8.2.34までの全バージョンに加え、8.3.0から8.3.35、8.4.0から8.4.26、そして8.5.0から8.5.11の各バージョンも影響を受けます。修正版は、8.2.35、8.3.36、8.4.27、および8.5.12で利用可能です。PHP 5.x、7.x、8.0、および8.1はサポートが終了しており、修正版は提供されません。そのため、これらのバージョンを実行している場合は、メジャーアップグレードが必要です。回避策が出回っていますが、PHPの公式なアドバイスは、アップグレードが唯一の信頼できる修正方法であるというものです。
UpGuardは、Breach RiskとVendor Riskにおいて、両方のCVEを検証済みの脆弱性として追加しました。検出はPHPのバージョンに基づいて行われるため、影響を受けるバージョンを実行しているドメインやIPにはフラグが立てられます。セキュリティチームは、自社組織とベンダーがどこで潜在的なエクスポージャーにさらされているかを把握し、パッチ適用や是正対応リクエストの優先順位付けを行うことができます。