Release notes
セキュリティプロファイルチェックの根拠とタイムラインの明確化

Mark Barber 2026年8月26日
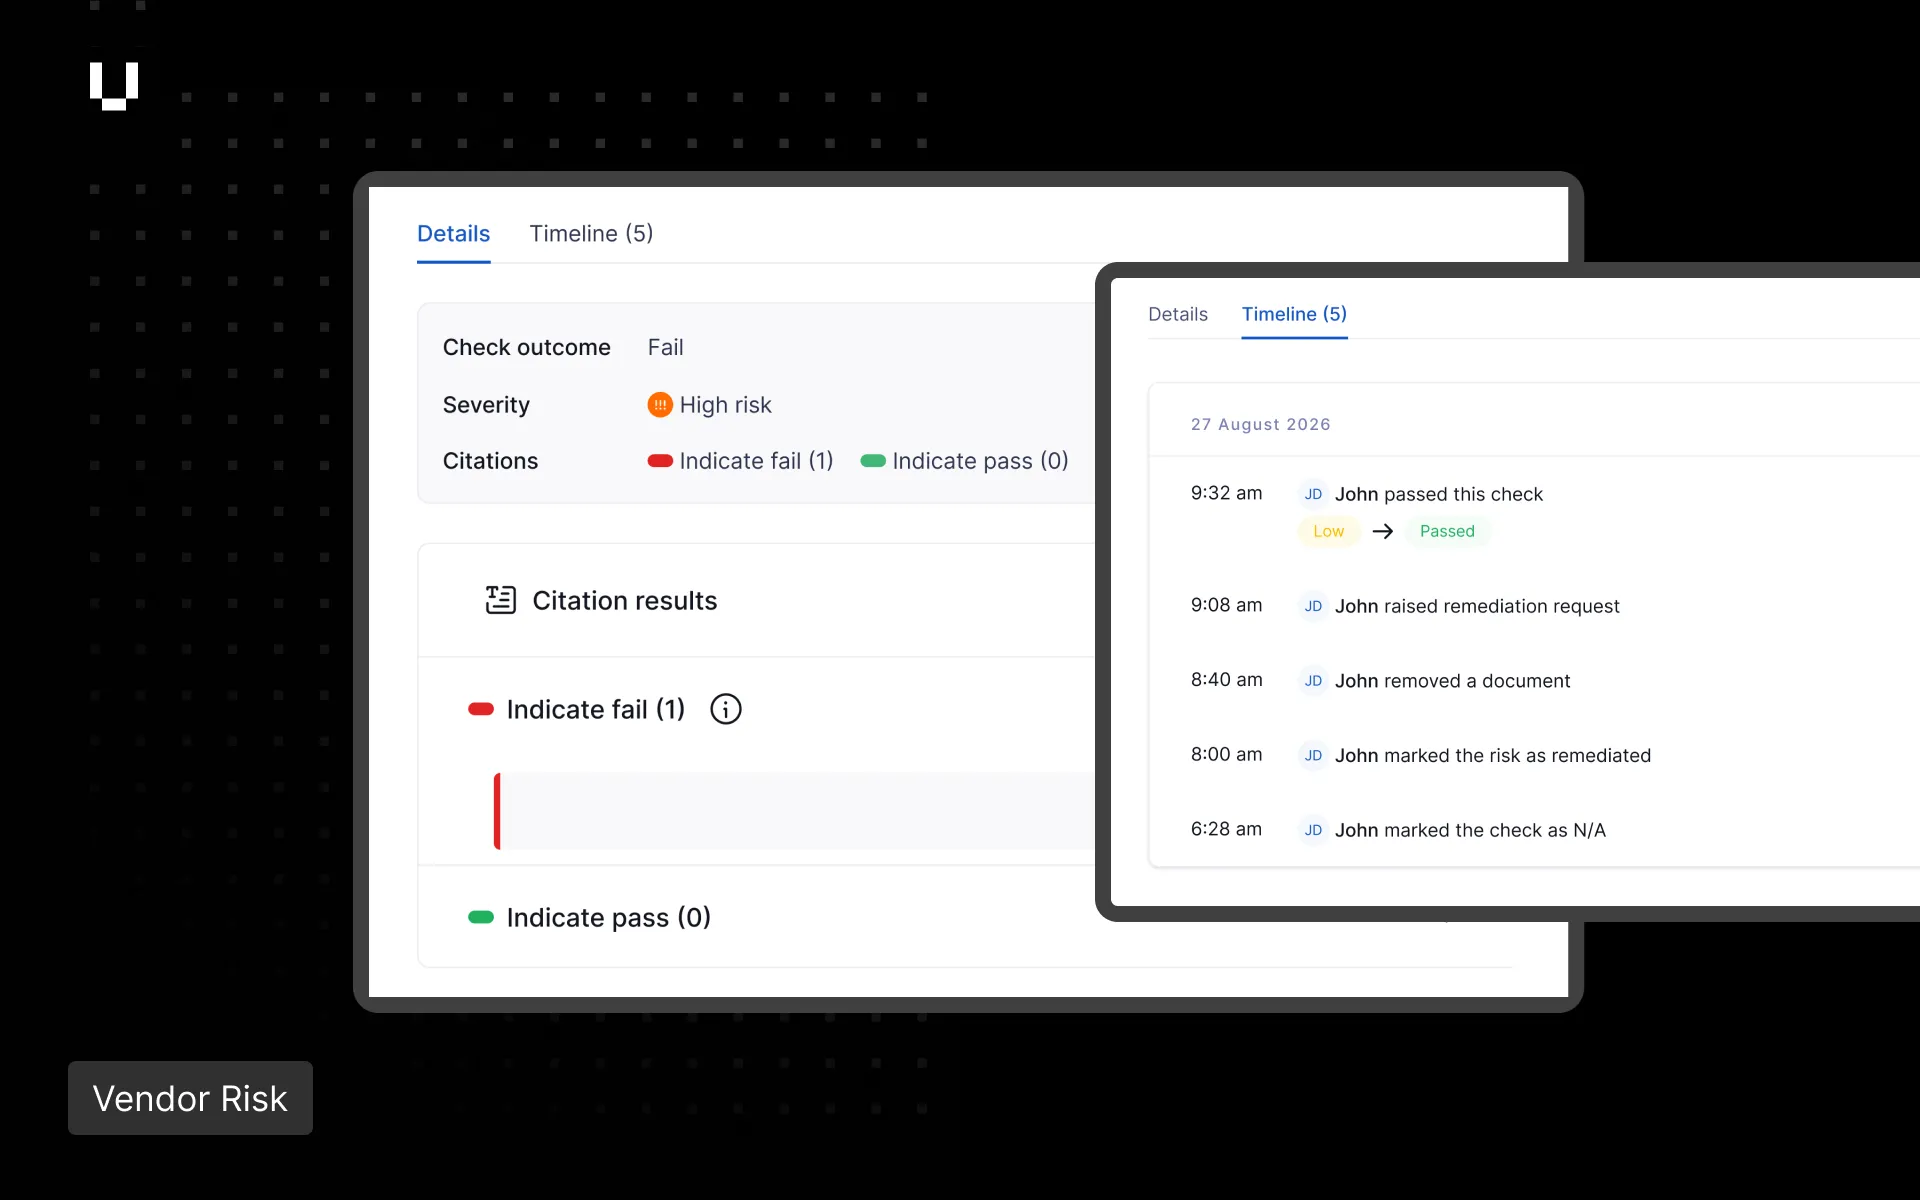
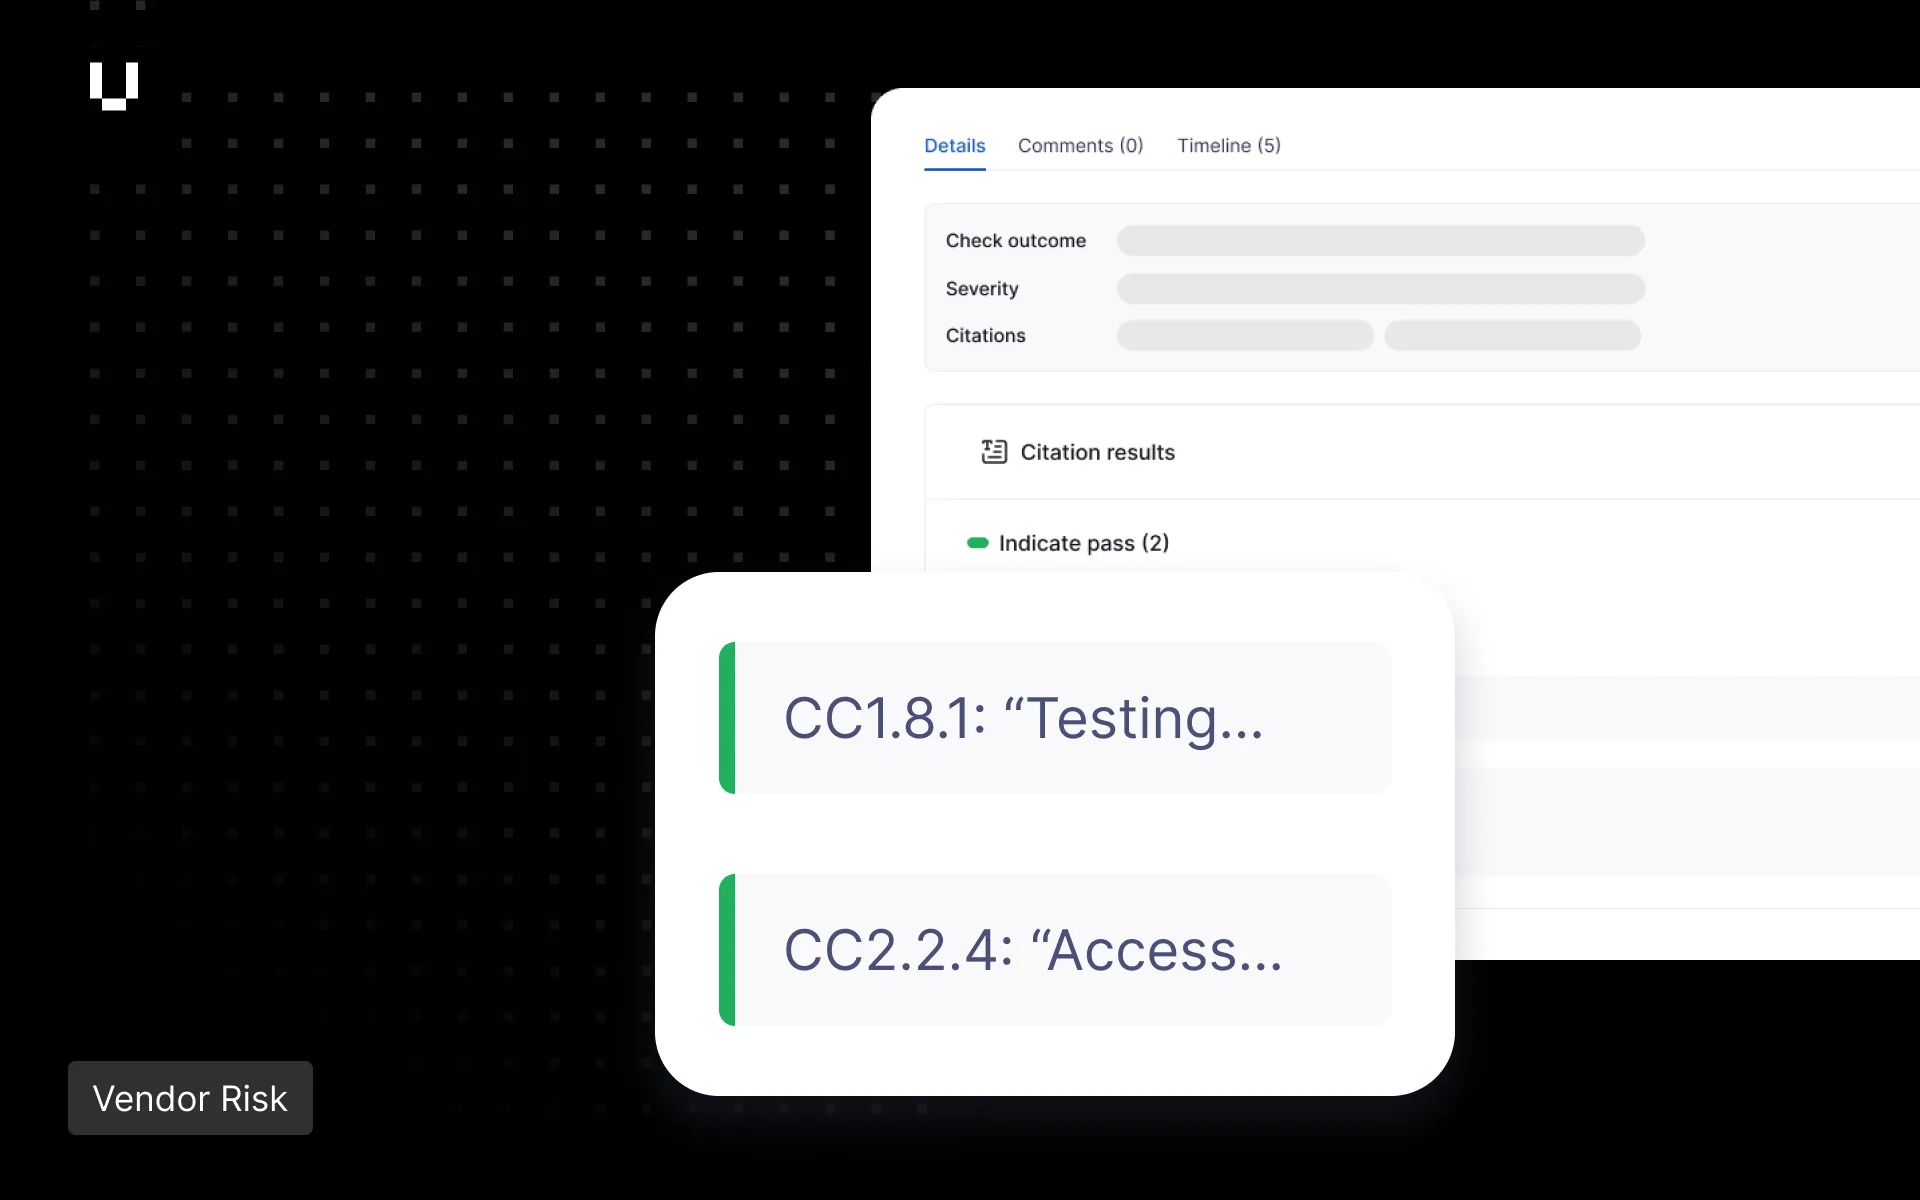
セキュリティプロファイルのチェックドロワーの全画面表示が可能になり、どの根拠が合格または不合格の結果につながったか、その理由とともに表示されるようになりました。根拠をより簡単に除外・復元できるようになり、ユーザーがAIセキュリティプロファイルのスキャン結果をより細かくコントロールできるようになりました。 証拠チェックの新しいタイムラインには、新規の根拠、手動でのオーバーライド、根拠の除外、是正対応リクエストなど、チェックに対するすべての変更が記録されるため、ユーザーはチェックの履歴を監査できます。 チェックドロワーと根拠のアップデートは現在ご利用いただけます。 新しいタイムラインは8月27日よりご利用いただけます。 詳細については、コントロールとチェックの操作をご覧ください。
N-able N-centralの製品検出機能が改善されました。 攻撃対象領域にN-able N-centralが含まれるお客様のBreach Riskの検出製品に、同製品が表示されるようになります。 Breach RiskとVendor Riskには、N-able N-centralに関する9件のCVEにわたる検証済みの脆弱性検出も含まれるようになりました。これには、実際に悪用されている認証バイパスの脆弱性であるCVE-2026-18577およびCVE-2026-18556、安全でないデシリアライゼーションの脆弱性であるCVE-2025-8875、コマンドインジェクションの脆弱性であるCVE-2025-8876が含まれます。