Release notes

セキュリティプロファイルにクラウドおよびコアインフラ向けのフレームワークを追加

Mark Barber 2026年7月29日
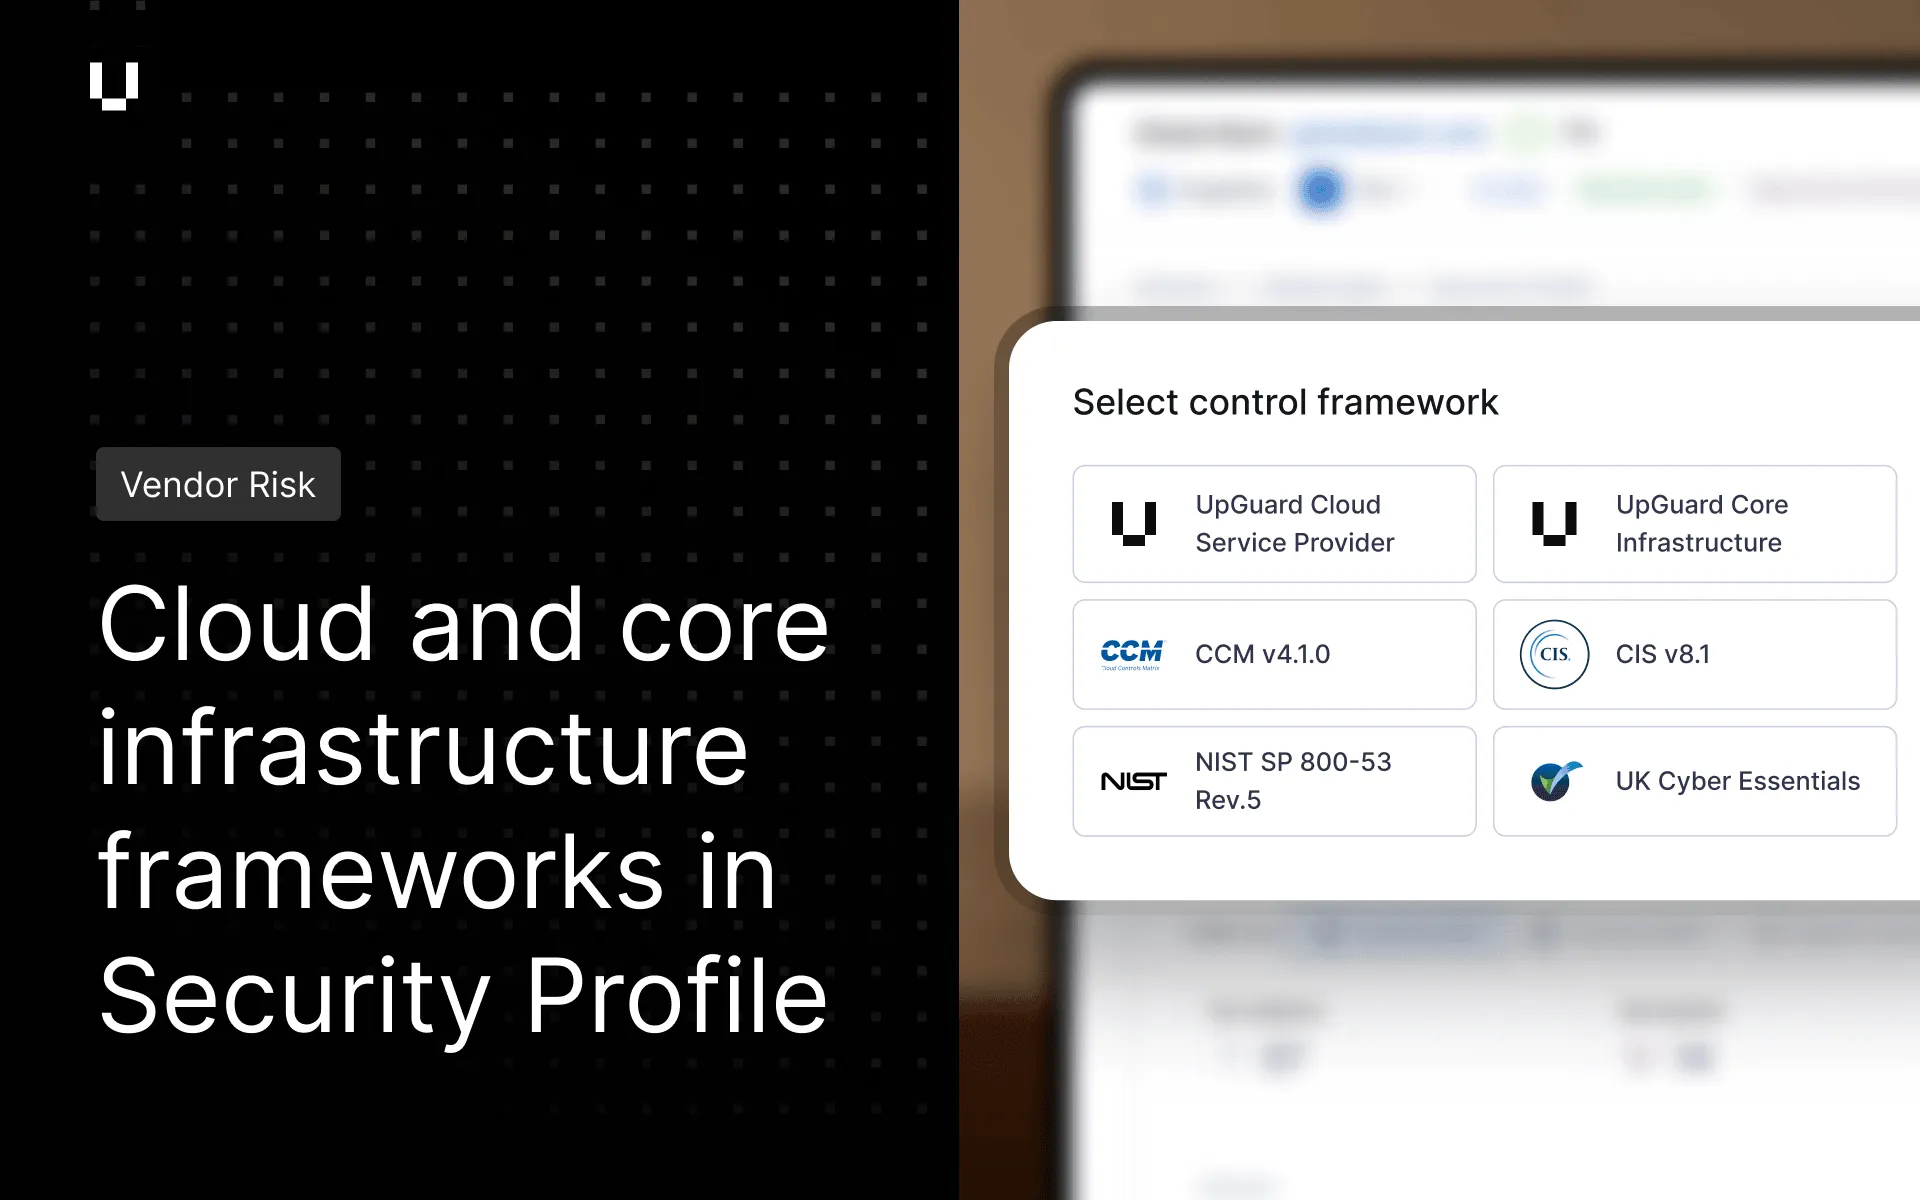
セキュリティプロファイルのテンプレートライブラリを拡張し、クラウドサービスプロバイダーやコアインフラプロバイダー向けのテンプレートを追加しました。これらは、Cloud Security Alliance Cloud Controls Matrix (CCM)、UK Cyber Essentials、Center for Internet Security Critical Security Controls (CIS)、NIST Special Publication 800-53 Revision 5に対応しています。 Vendor Riskのユーザーは、SaaS、PaaS、IaaS、MSP、データセンターのベンダーをレビューする際に、これらの標準に対してセキュリティプロファイルでAI評価やギャップ分析を実行できます。詳細については、コントロールテンプレートを参照してください。

セキュリティプロファイルのリスクに対する是正対応リクエスト

Vendor Riskのユーザーは、アンケートを送信することなく、セキュリティプロファイル内のエビデンスリスクについて、ドキュメントの根拠情報から是正対応を直接リクエストできるようになりました。ベンダーは是正対応プロセスの一環として裏付けとなるエビデンスを共有でき、Vendor Riskのユーザーはエビデンスや回答内容に基づいて、リスクを是正済みとして手動でマークできます。

Breach Riskで検出された製品をVendor Riskの検出ベンダーに追加

Vendor Riskのユーザーが未知のベンダーによるリスクをより簡単に把握・管理できるように、ベンダーページの「検出」タブにBreach Riskで検出された製品が表示されるようになりました。ベンダーリストの「検出」タブに、Breach Riskによって検出されたベンダーと、User Riskによって検出されたベンダー(それぞれBreach RiskとUser Riskのお客様向け)が並んで表示されるようになり、リストから直接ベンダーを監視できます。

非アクティブなアカウント認証情報の自動抑制

Breach Riskの脅威モニタリングは、非アクティブまたは既知の無害と判明しているアカウントについて、漏洩した認証情報の検出を自動的に抑制できるようになりました。再投稿されたULPやコンボリストデータからのノイズを削減できます。 組織は、既知の非アクティブなアカウントのリストをインポートしたり、手動で管理したりできるため、今後の検出結果は手動での却下なしに、トリアージされます。

wp2shell WordPressの脆弱性チェーンの検出

Breach RiskとVendor Riskは、SQLインジェクションの脆弱性であるCVE-2026-60137と、REST APIバッチルート混同の脆弱性であるCVE-2026-63030の影響を受けるWordPressインストールを検出するようになりました。これらを組み合わせることで、認証なしのリモートコード実行が可能になり、いずれもCISAの「Known Exploited Vulnerabilities」カタログに記載されています。修正はWordPress 7.0.2、6.9.5、6.8.6で利用可能です。
その他の改善点

  • Breach RiskとVendor Riskは、VMware vCenter Serverにおける、以下に示した13件の追加の重大およびクリティカルな深刻度のCVEを検出するようになりました。CVE-2024-38813、CVE-2024-38812、CVE-2024-37080、CVE-2024-37079、CVE-2024-22274、CVE-2023-34048、CVE-2023-20895、CVE-2023-20894、CVE-2023-20893、CVE-2022-31680、CVE-2022-22982、CVE-2022-22948、CVE-2021-22049。
  • Breach RiskおよびVendor Riskは、WordPress用Jetpackプラグインにおける2件の中程度の深刻度のCVE、CVE-2024-9926およびCVE-2021-24374を検出するようになりました。
  • Vendor RiskとBreach Riskのユーザーは、リスクウェイバーが承認または却下されたときにメールを受信できるようになりました。この通知は、製品ごとに通知設定からオンまたはオフにできます。
  • 脅威モニタリングのスニペットと画像のダウンロードでは、投稿日、コンテンツタイプ、ソース、投稿者、脅威IDで構成されている分かりやすいファイル名が使用されるようになりました。
  • セキュリティプロファイル内のUpGuardのプリセットコントロールテンプレートの名称が、「UpGuard」を接頭辞とする形にリネームされました(例:「Core controls」→「UpGuard Core」)。これにより、UpGuard推奨のテンプレートと外部フレームワークのテンプレートを明確に区別できます。
View all release notes

UpGuard Release Notes

Learn about new features, changes, and improvements to UpGuard.

UpGuardでPHP2Shell検出が利用可能になりました

Mark Barber 2026年10月21日
Read more

関連する漏洩した認証情報の脅威をワンステップでクローズ

Mark Barber 2026年10月20日
Read more

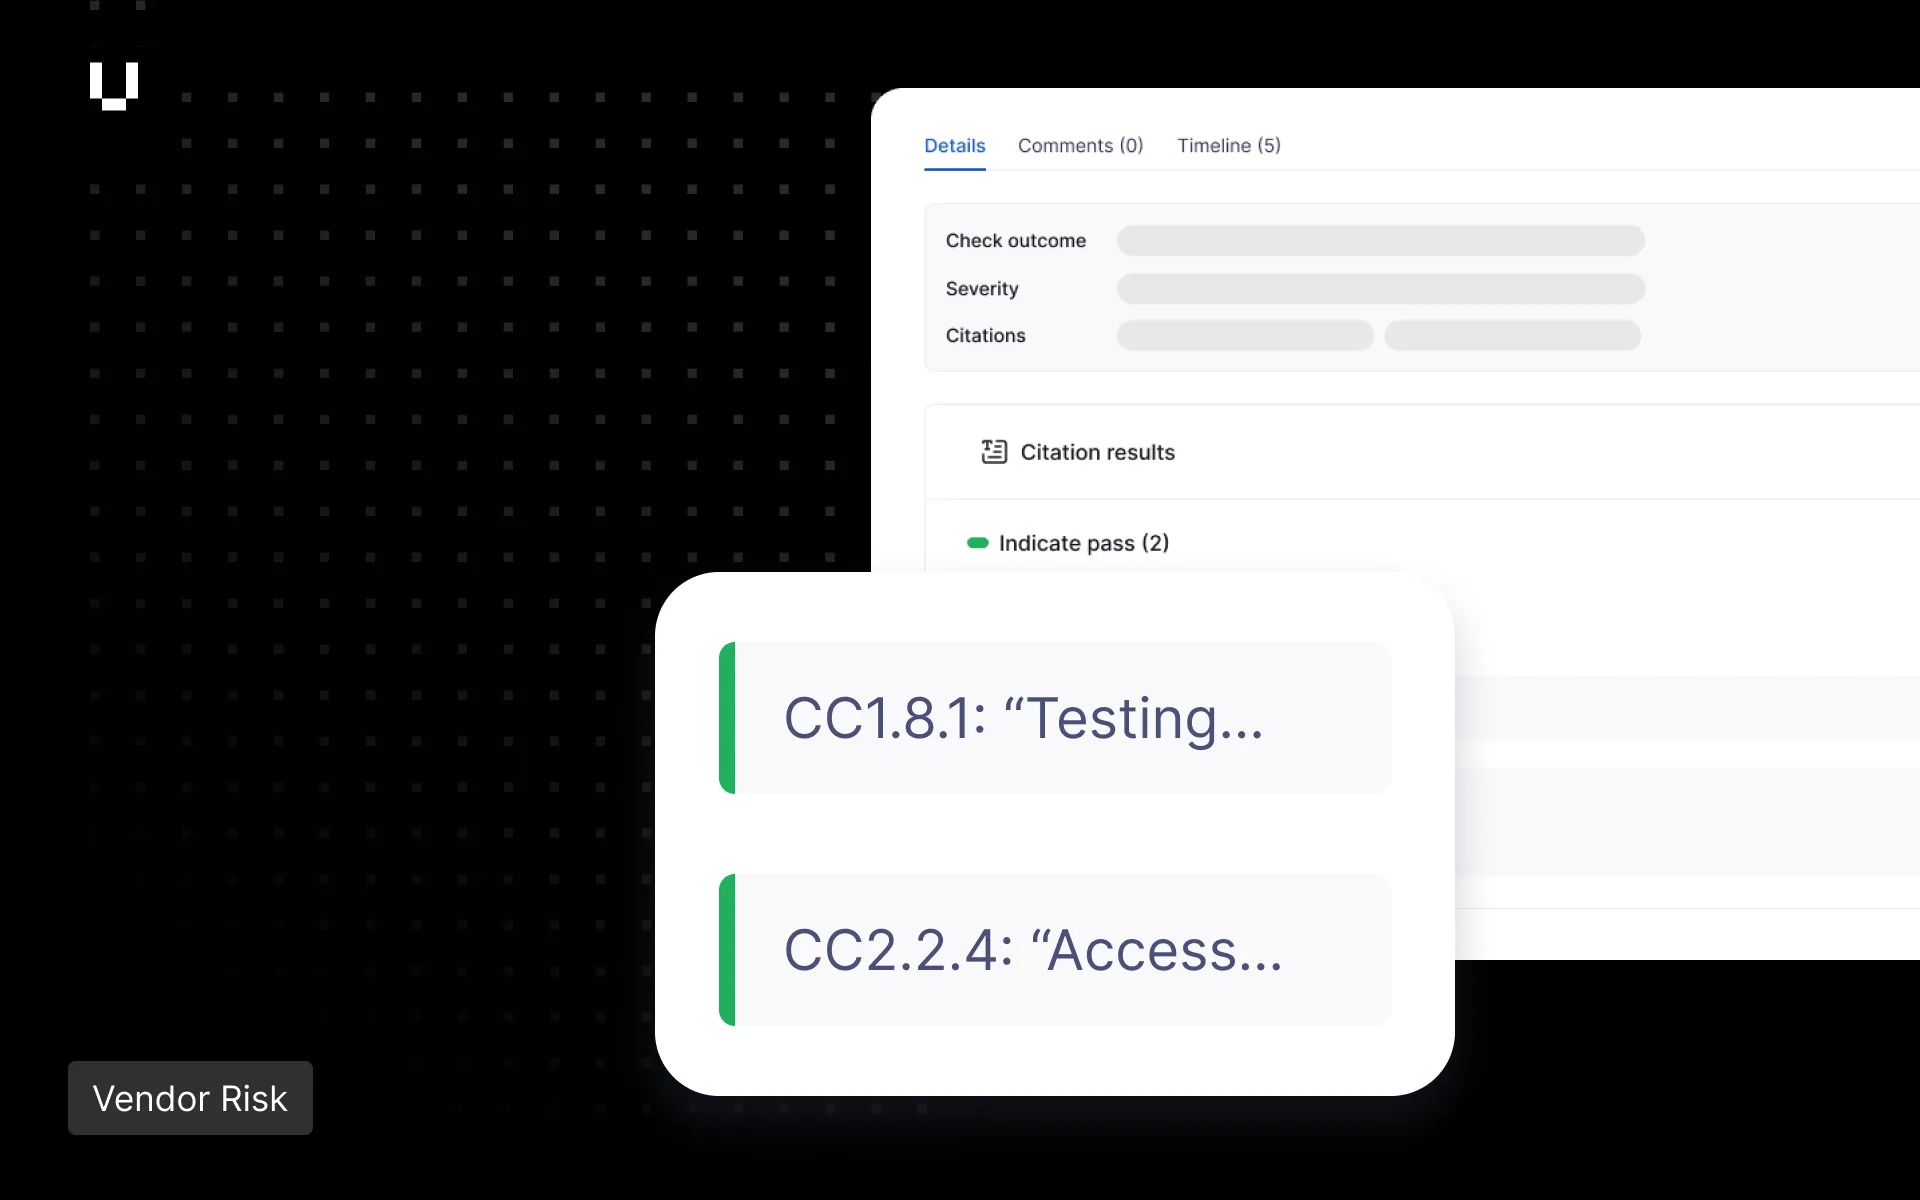
セキュリティプロファイルの引用にソース管理策の参照が含まれるようになりました

Mark Barber 2026年10月6日
Read more

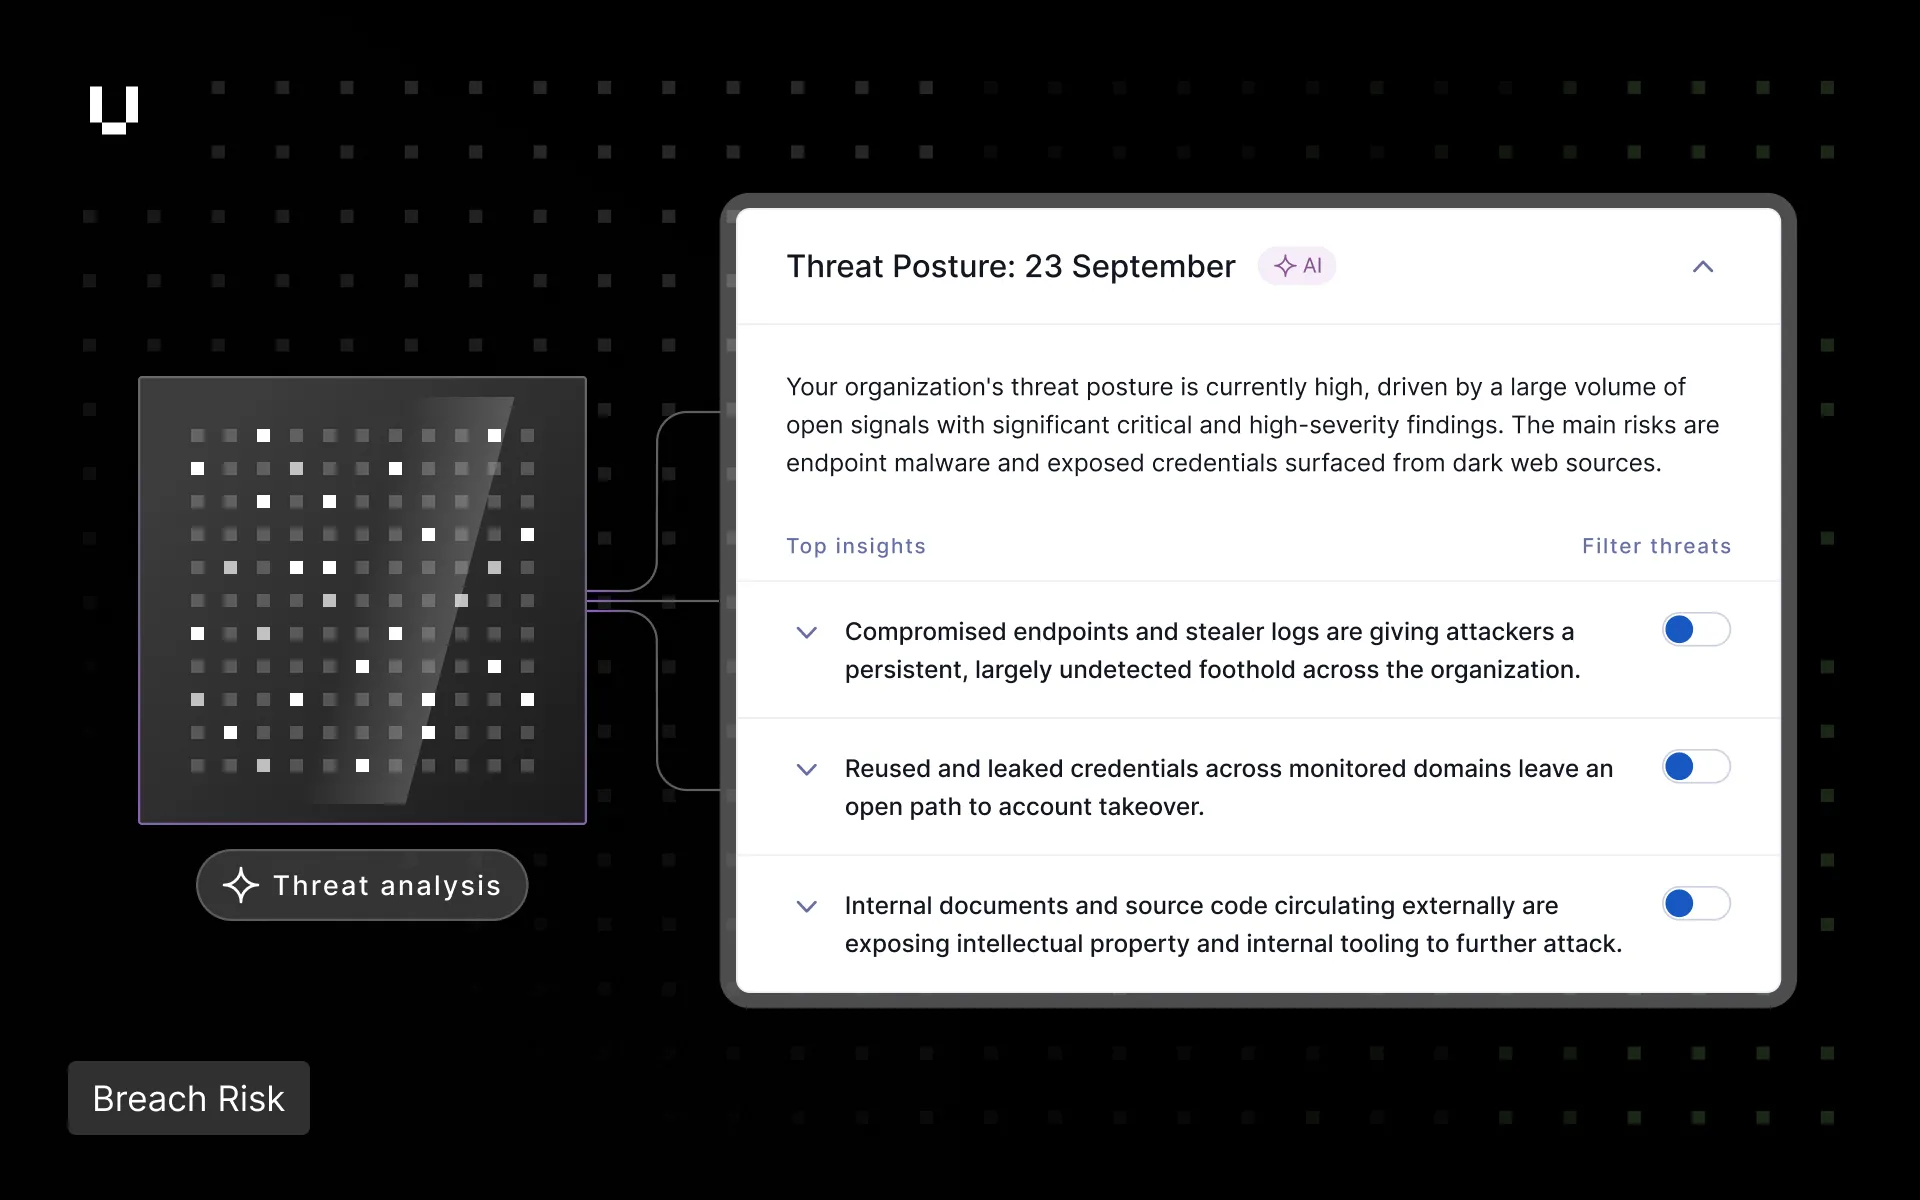
Threat Posture: 外部脅威アクティビティのエグゼクティブビュー

Mark Barber 2026年9月22日
Read more

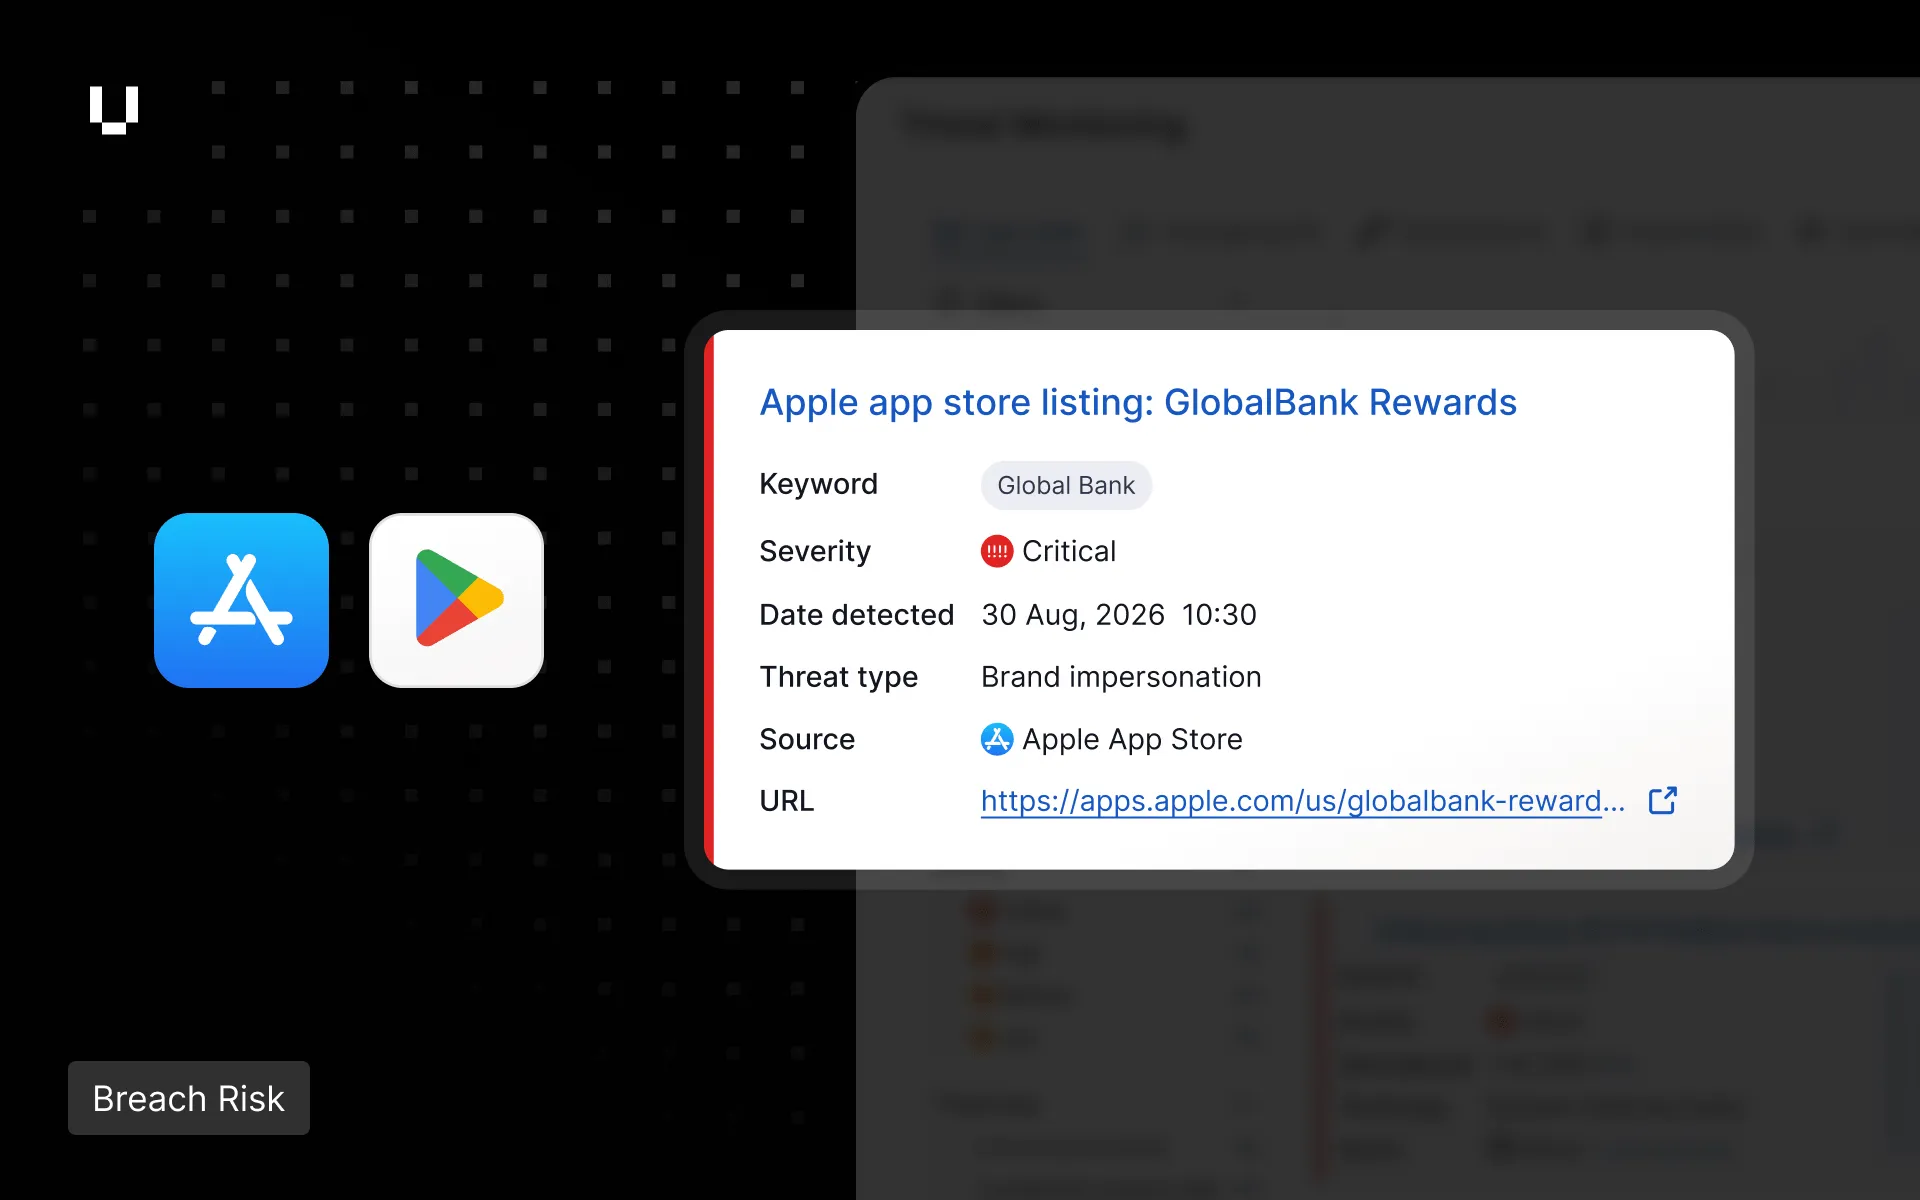
モバイルアプリストア全体でのブランドのなりすまし検出

Mark Barber 2026年9月9日
Read more

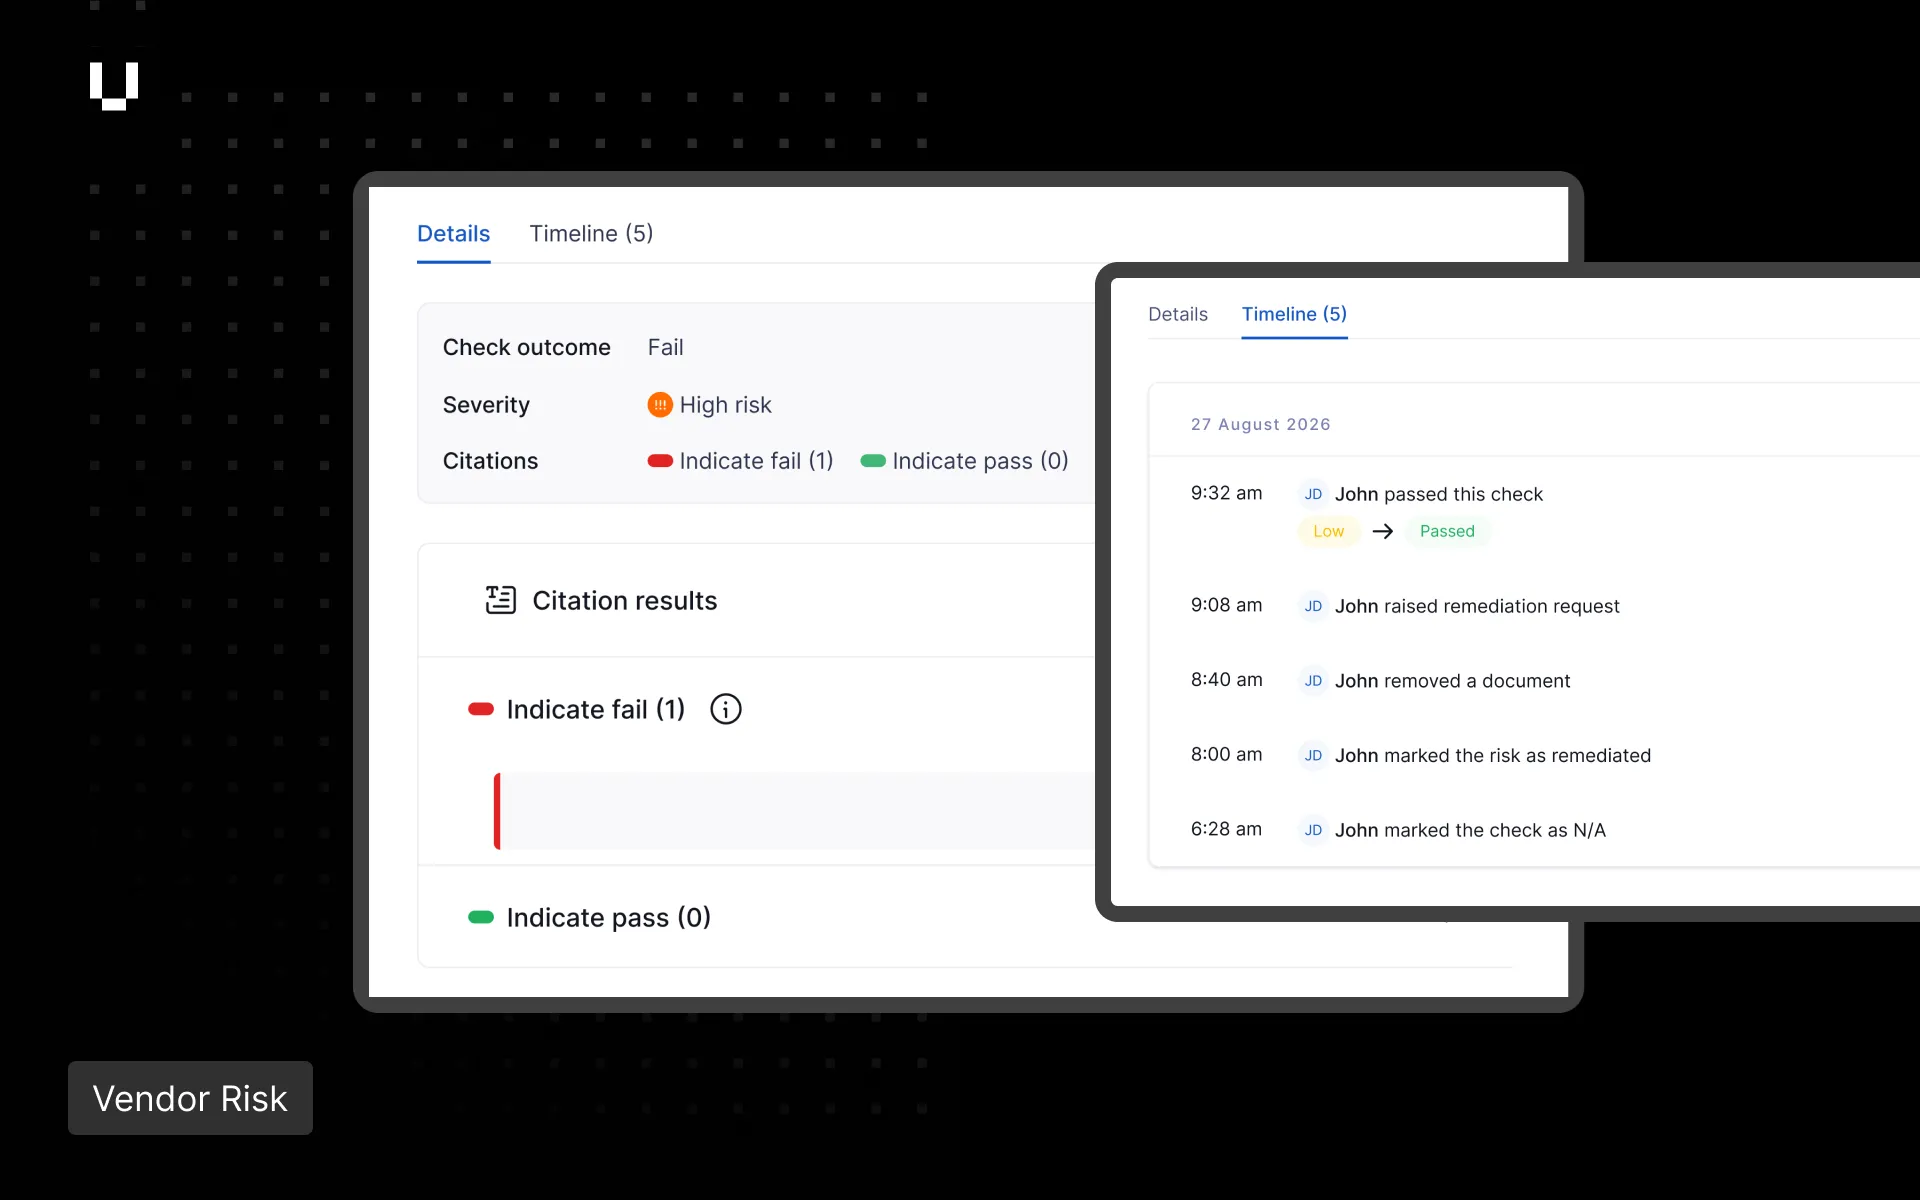
セキュリティプロファイルチェックの根拠とタイムラインの明確化

Mark Barber 2026年8月26日
Read more

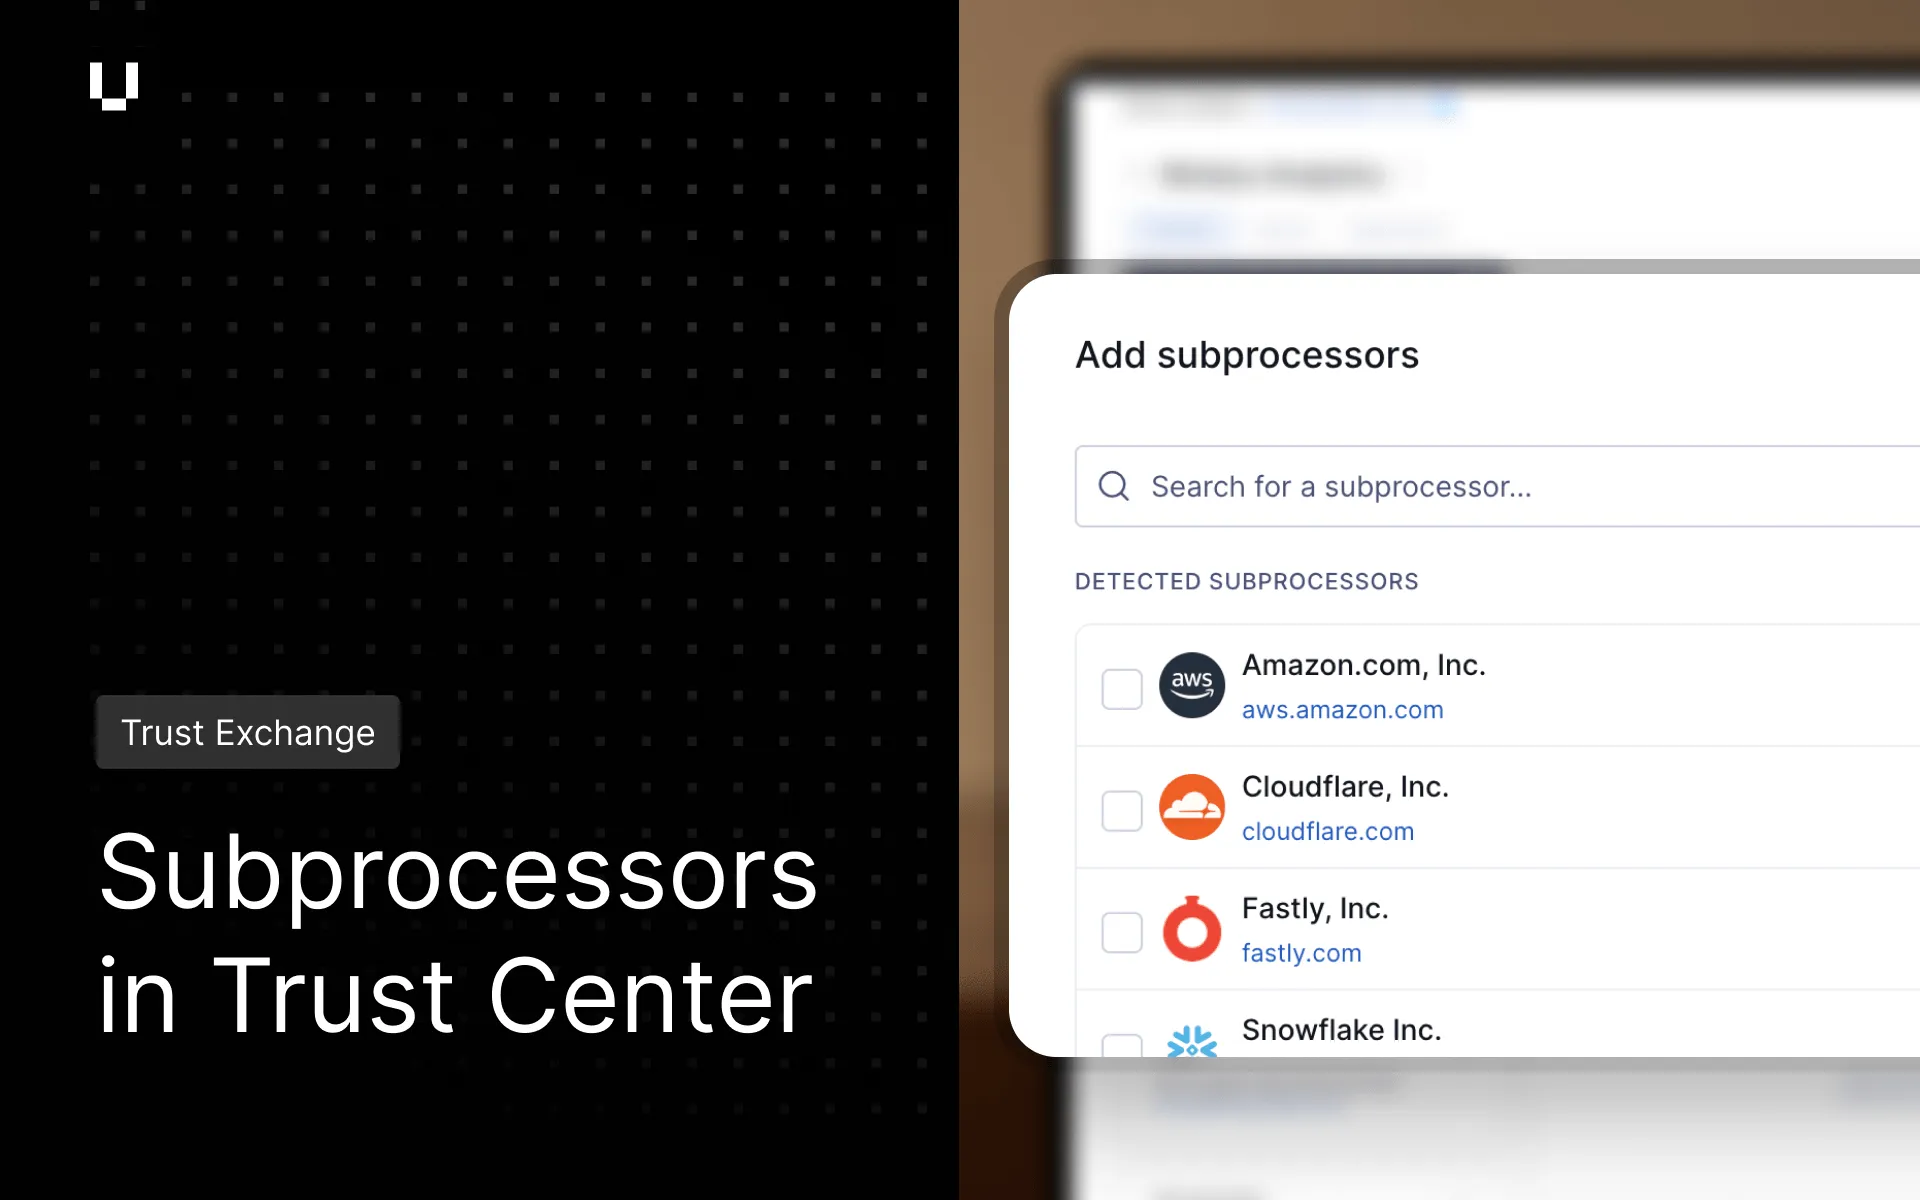
トラストセンターの再委託先

Mark Barber 2026年8月12日
Read more

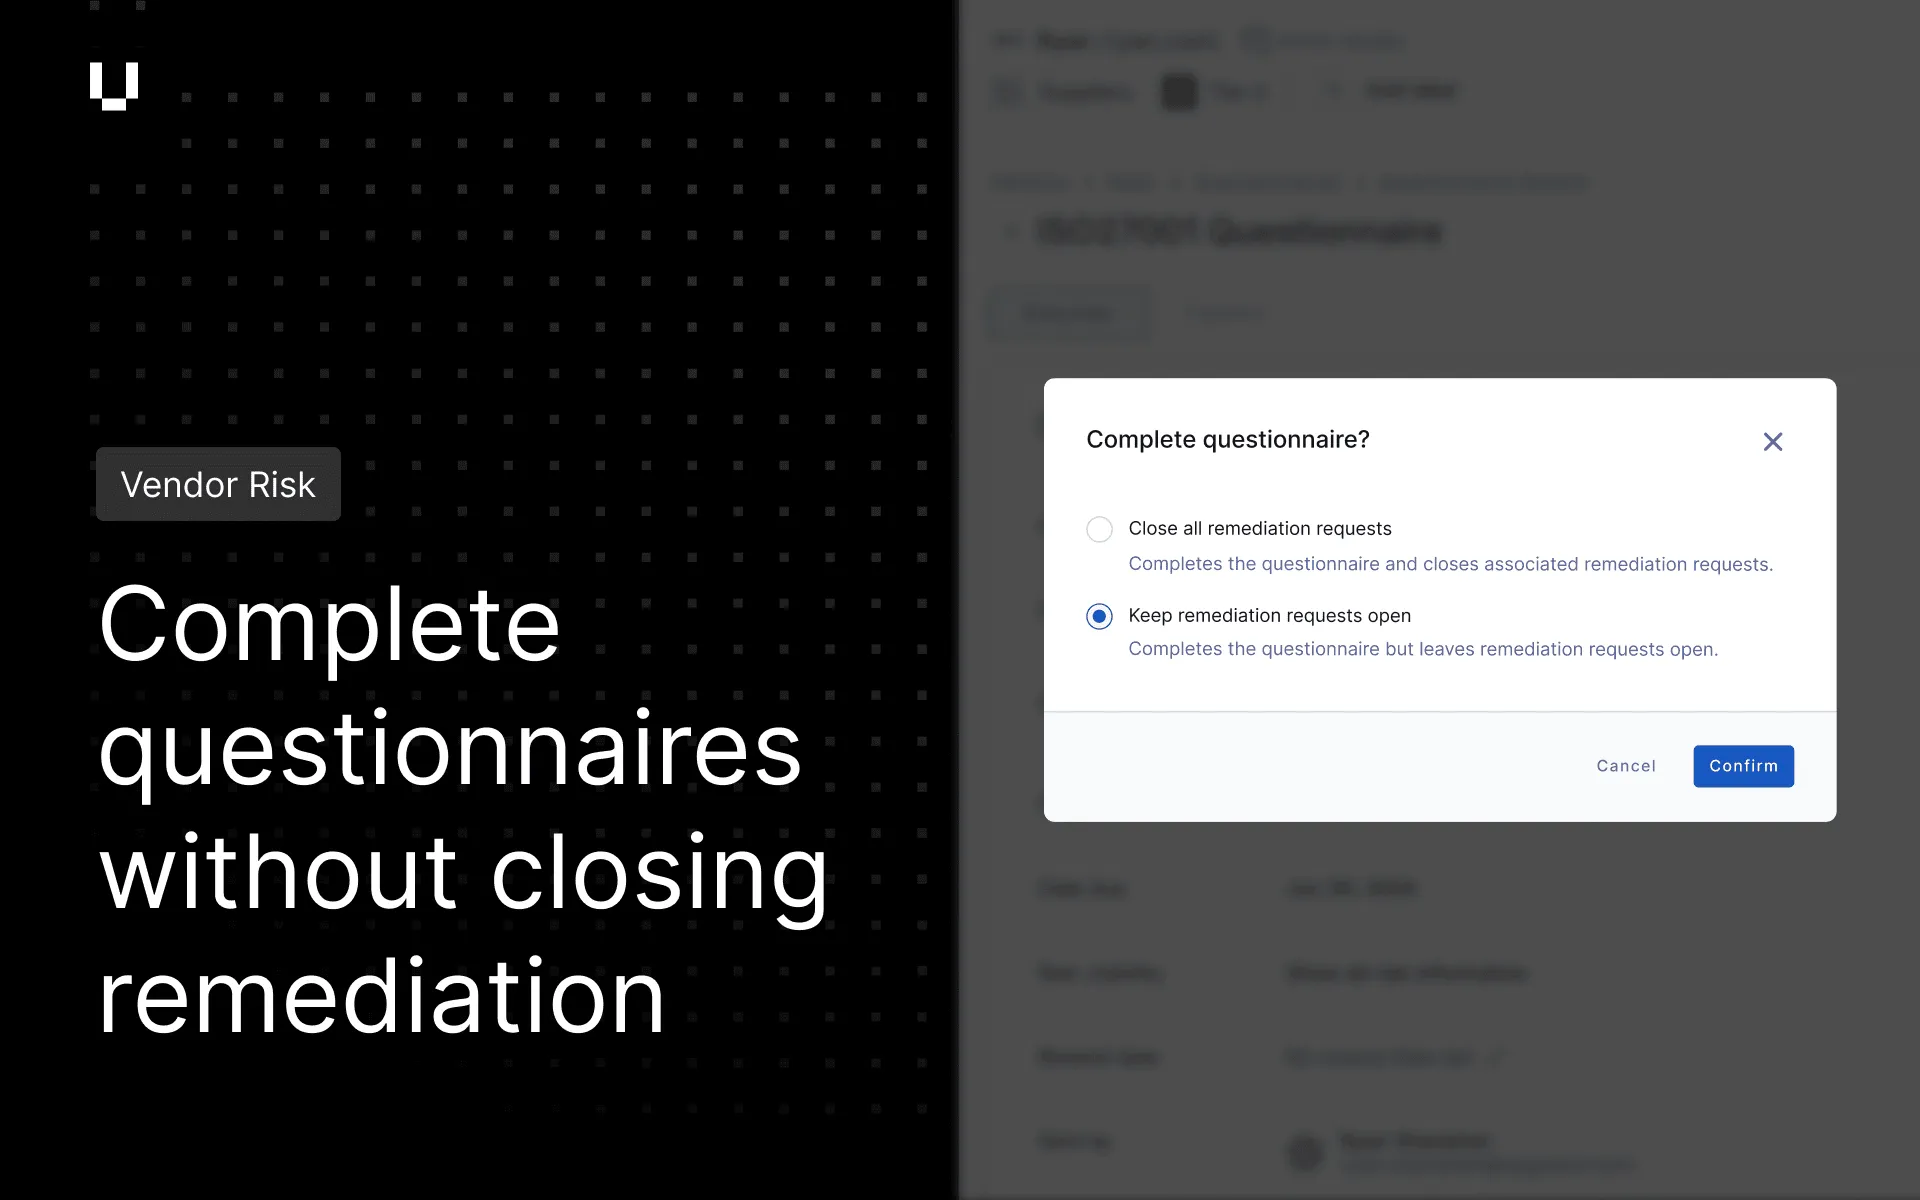
是正対応を継続したままアンケートを完了

Mark Barber 2026年7月15日
Read more
View all release notes

See UpGuard In Action

Book a free, personalized onboarding call with one of our cybersecurity experts.
Free instant security score

How secure is your organization?

Request a free cybersecurity report to discover key risks on your website, email, network, and brand.
Website Security scan results table Cyber security rating score 850 out of 950