Release notes
トラストセンターの再委託先

Mark Barber 2026年8月12日
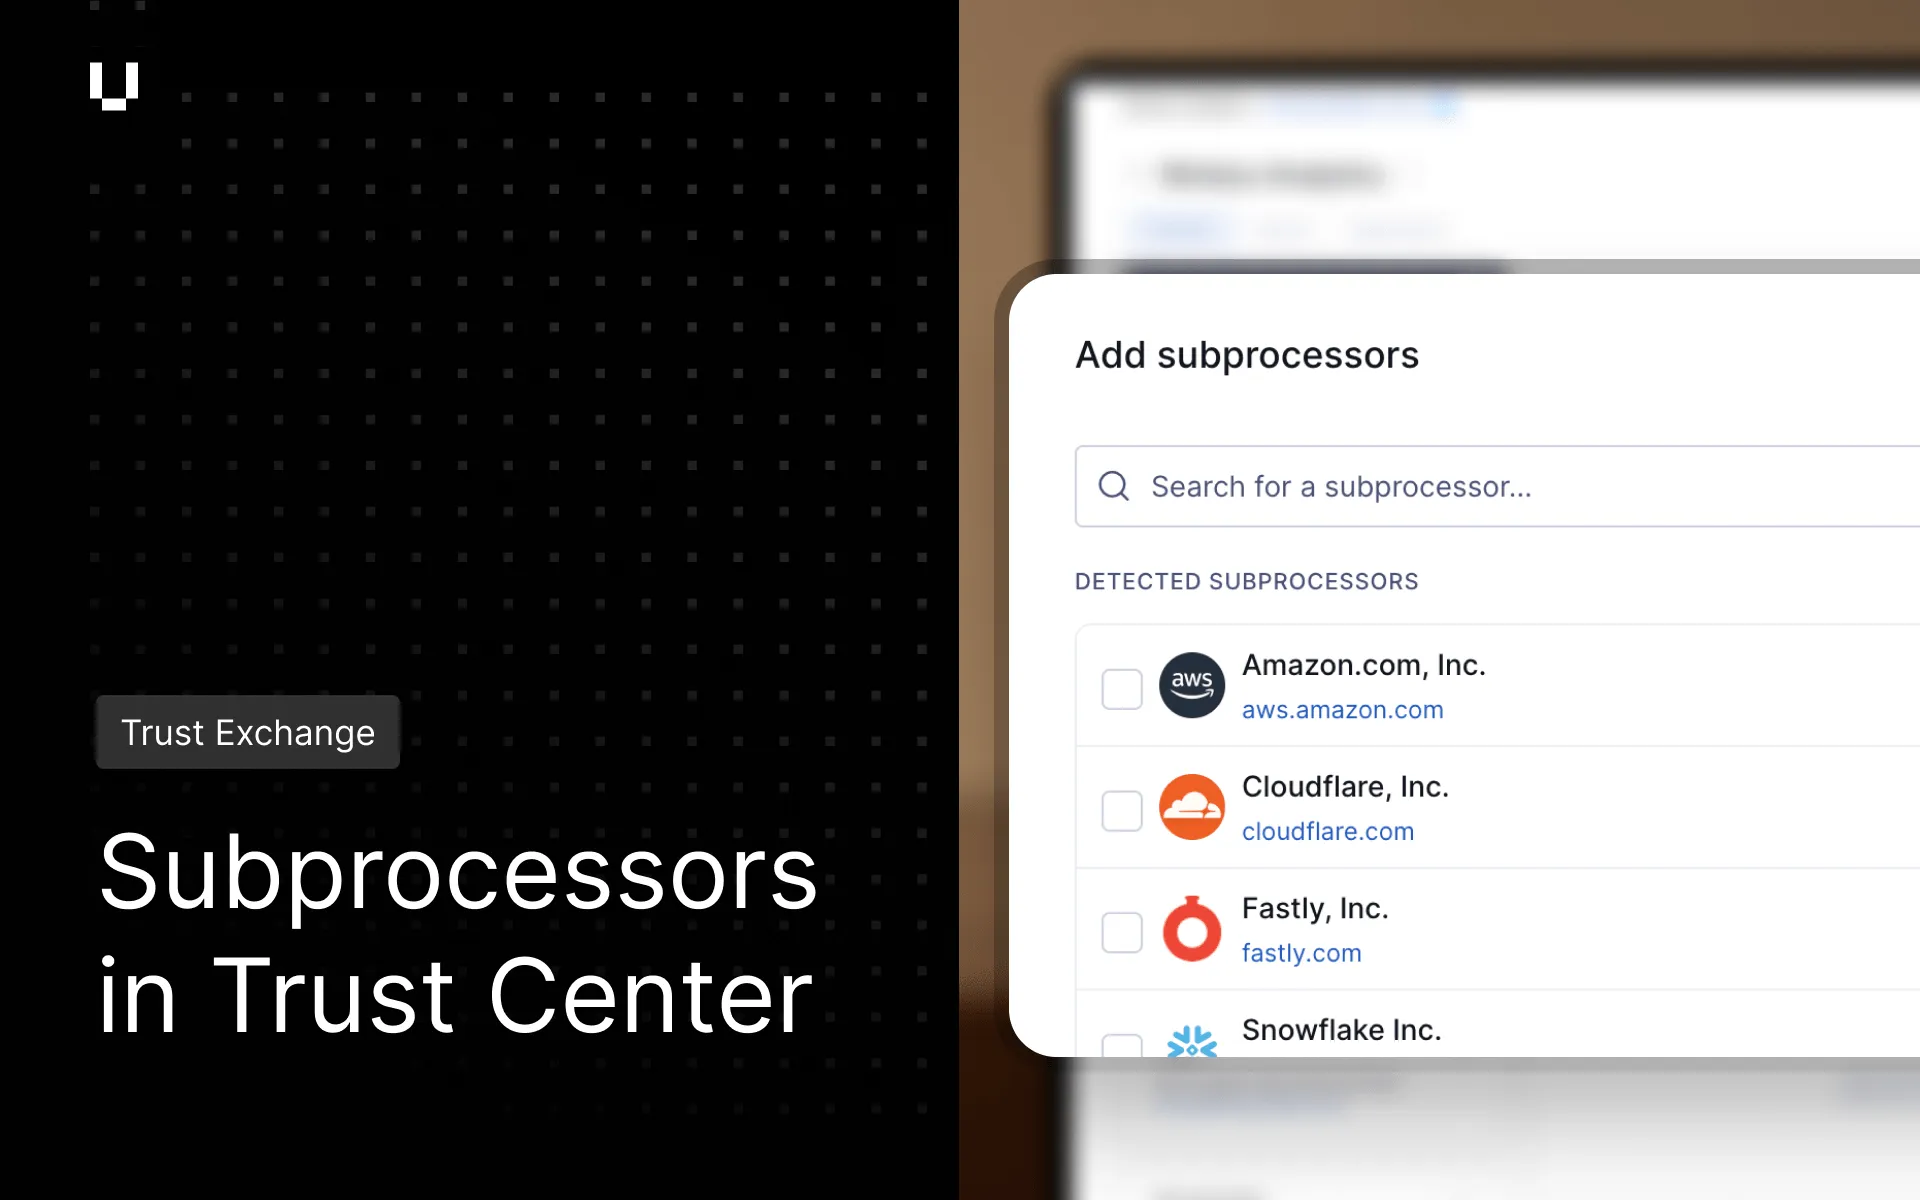
Trust Exchangeの有料プランをご利用のユーザーは、再委託先(サブプロセッサー)のリストを自社のトラストセンターに直接公開できるようになりました。再委託先とは、クラウドホスティングや支払い処理など、顧客データを自社に代わって処理する第三者ベンダーのことです。見込み客や既存の顧客はリクエストすることなくこのリストを閲覧できるため、すべてのセキュリティレビューの早い段階で、コンプライアンスに関する一般的な疑問を解決できます。
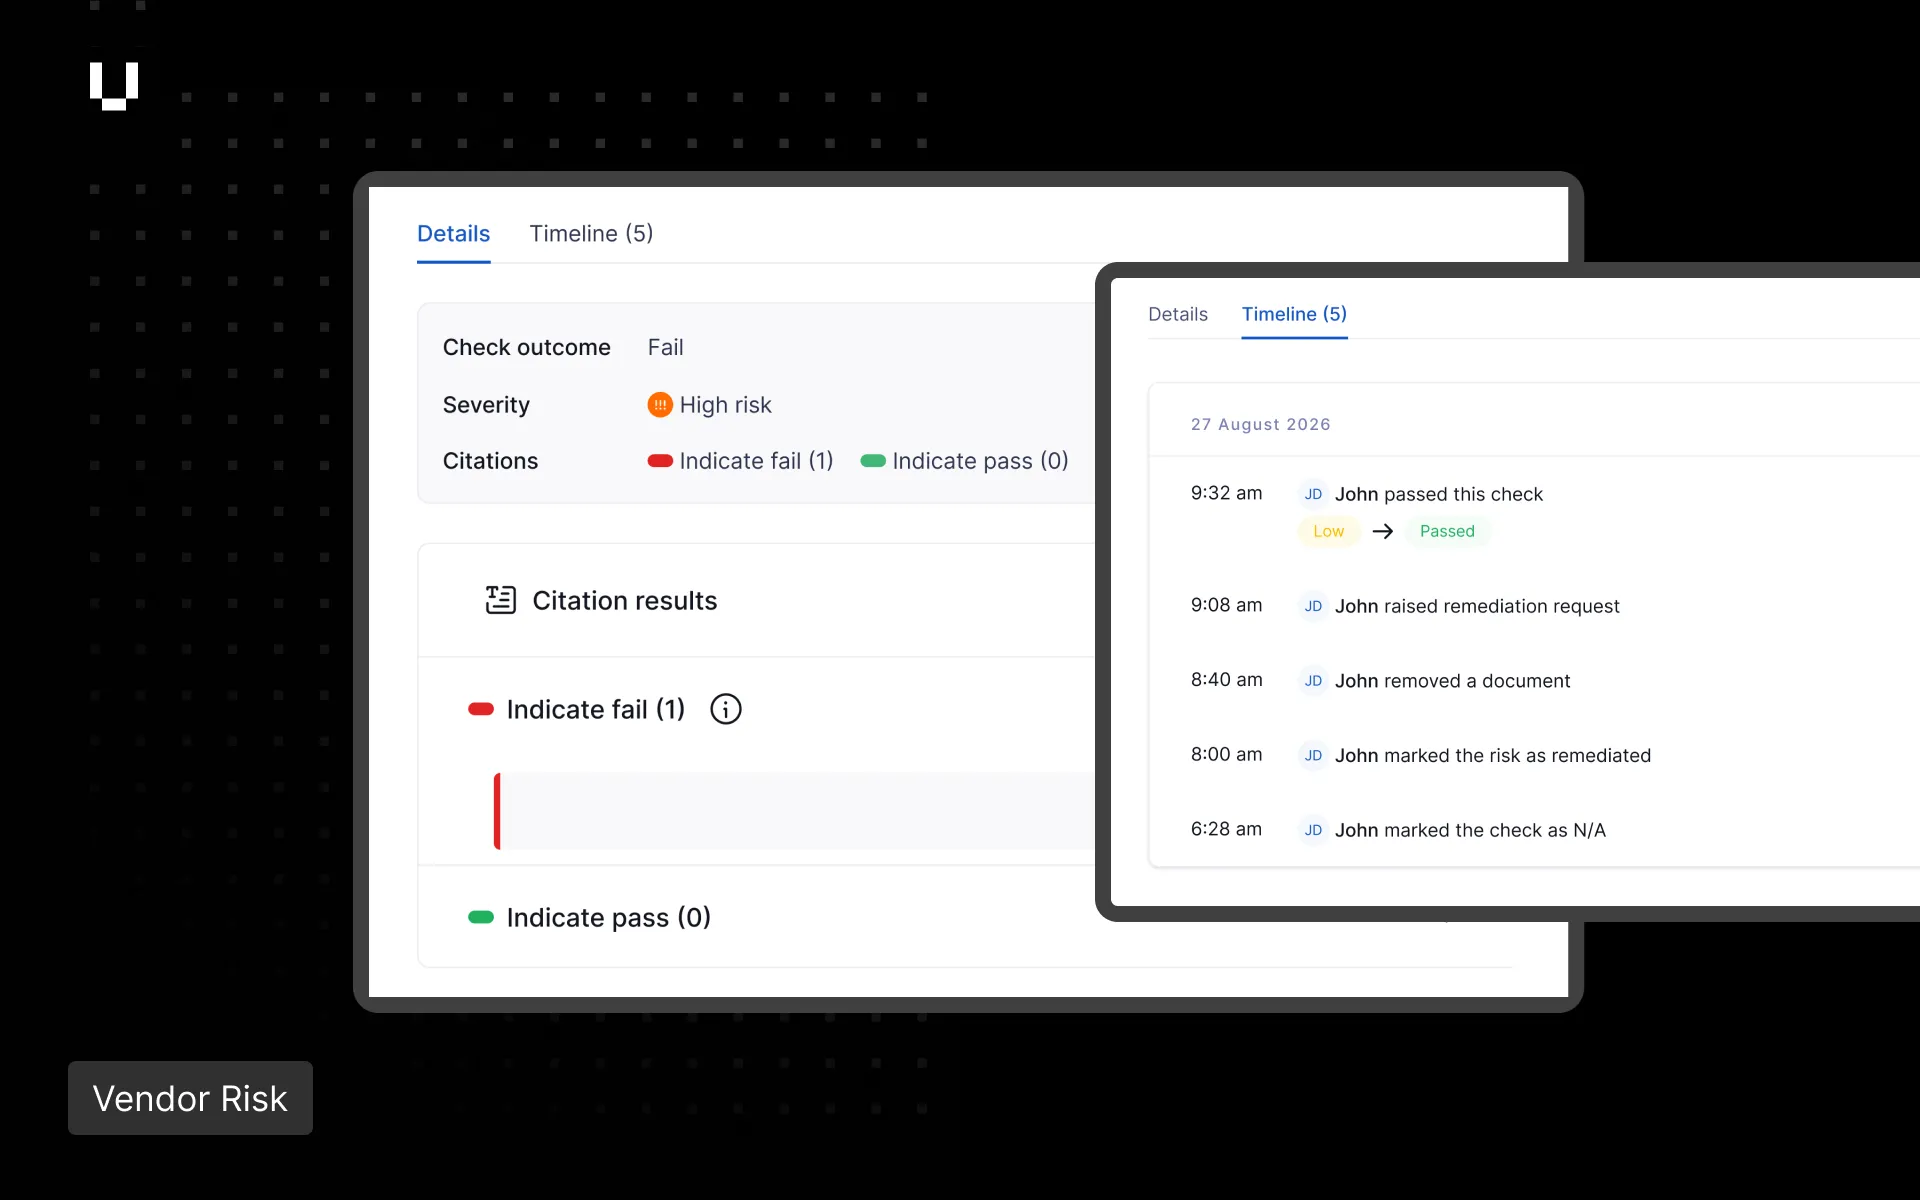
一連の公開APIが一般提供されるようになったため、お客様はTrust ExchangeおよびVendor Riskの両方で、サポートされており、安定的な新しいエンドポイントを利用した開発が可能になりました。 Vendor Riskの新しいAPIは、ベンダーの従来のアセスメントの詳細、リスト、バージョンの取得、ベンダーの連絡先の追加と更新、アンケートへのコメントの追加、アンケートのステータスの更新に対応しています。 Trust ExchangeのNDA関連のAPIおよびトラストセンターのアクセス管理APIも一般提供が開始されました。これにより、ユーザーはサポートされており、安定的なインターフェースを利用して、NDAワークフローとアクセス管理をプログラムで自動化できます。
Trust Exchangeのお客様は、National Cybersecurity Authority(NCA)のコンプライアンスバッジを自社のトラストセンターに表示できるようになりました。対象はNCA ECC(Essential Cybersecurity Controls)およびNCA DCC(Data Cybersecurity Controls)です。 訪問者は、組織がどのフレームワークに準拠しているかをリクエストすることなく確認できます。 これはサウジアラビアのバイヤーにとって重要です。サウジアラビアでは、両方のフレームワークが政府機関および重要インフラ事業者に義務付けられています。