Release notes
会社名エイリアスで検出精度向上

Mark Barber 2026年7月1日
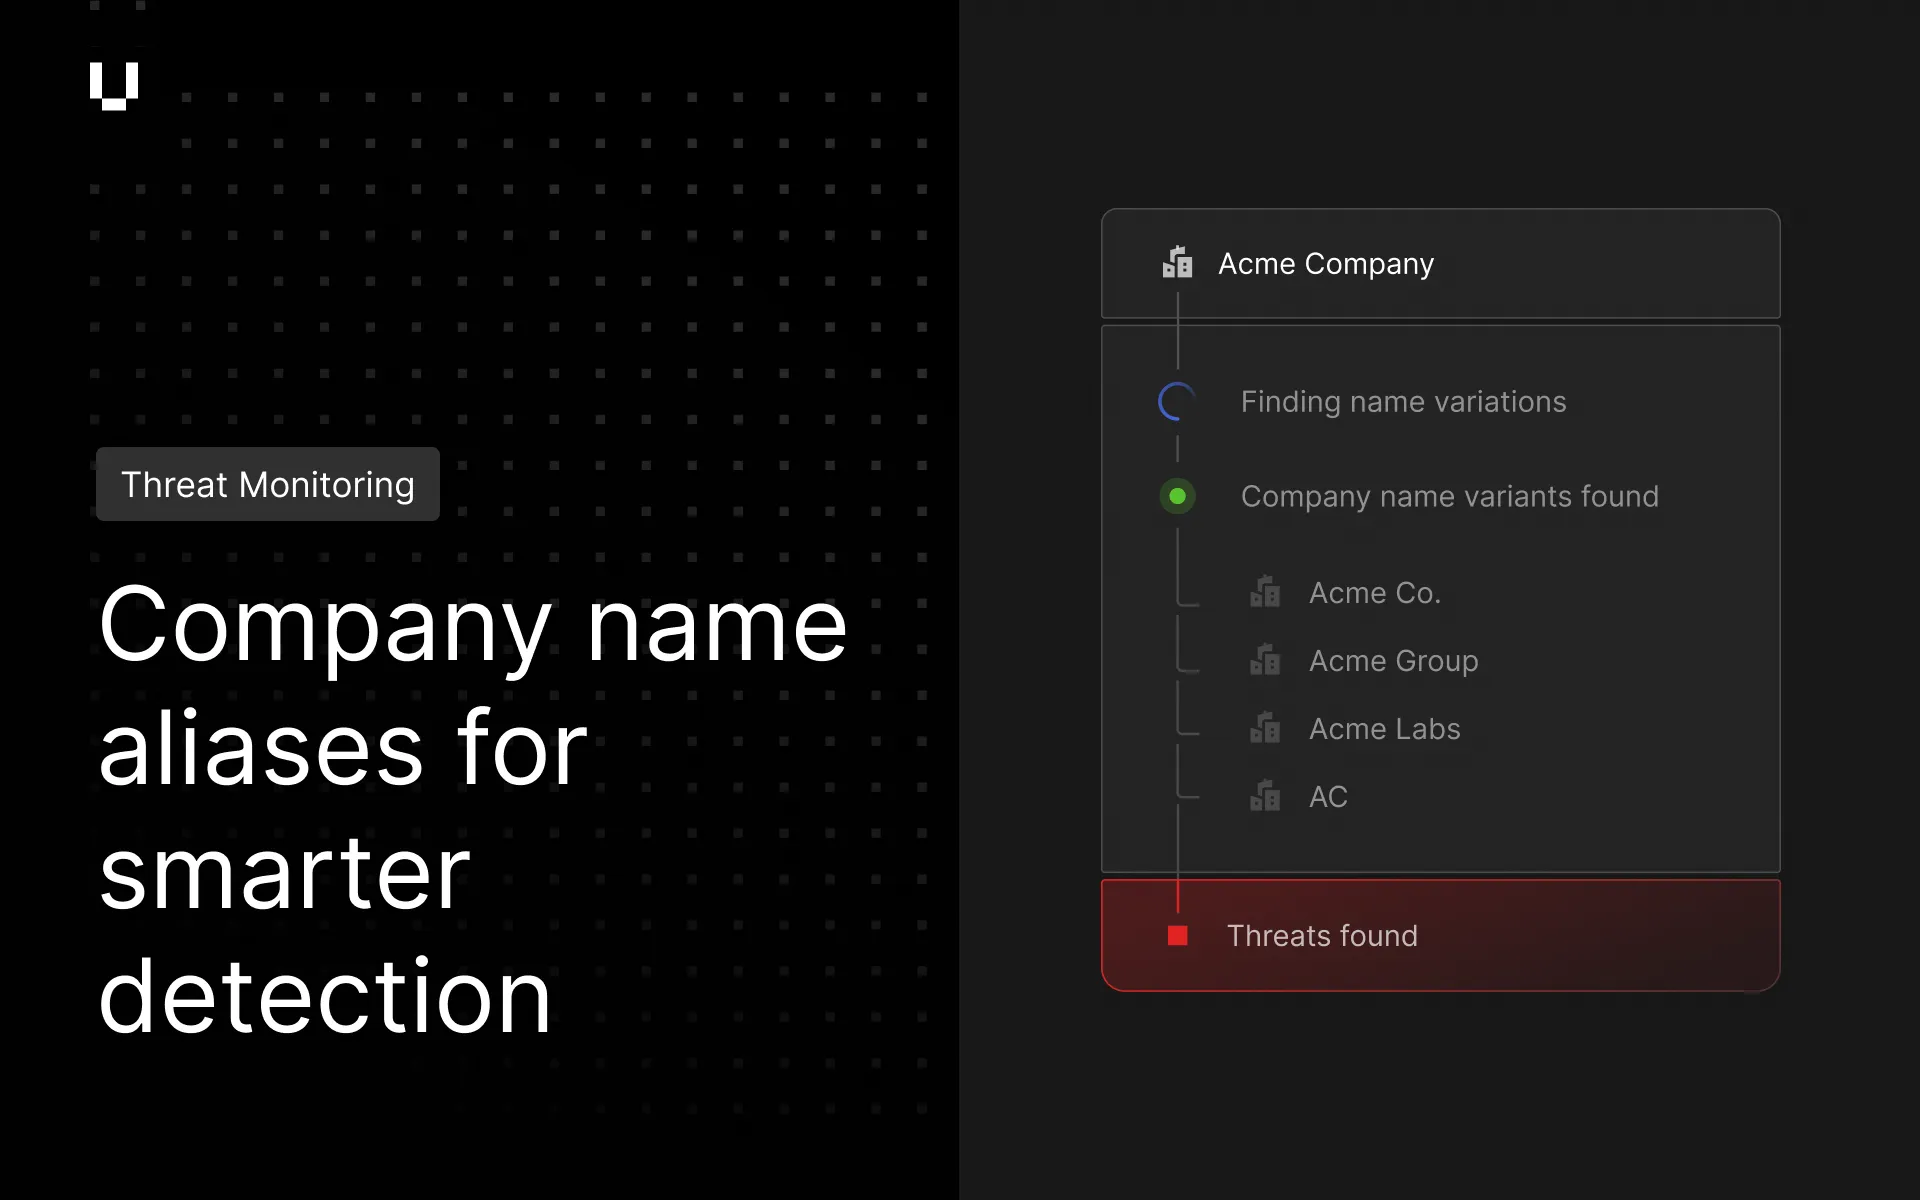
Company name Transformで、AIによるエイリアス(別名)生成に対応しました。各Transformは最大二つのエイリアスを提案し、短すぎる名前やあいまいな名前による誤検知を減らしながら、正規の会社名への言及を識別しやすくします。 お客様は、提案されたエイリアスを承認するか、別の候補をリクエストできます。
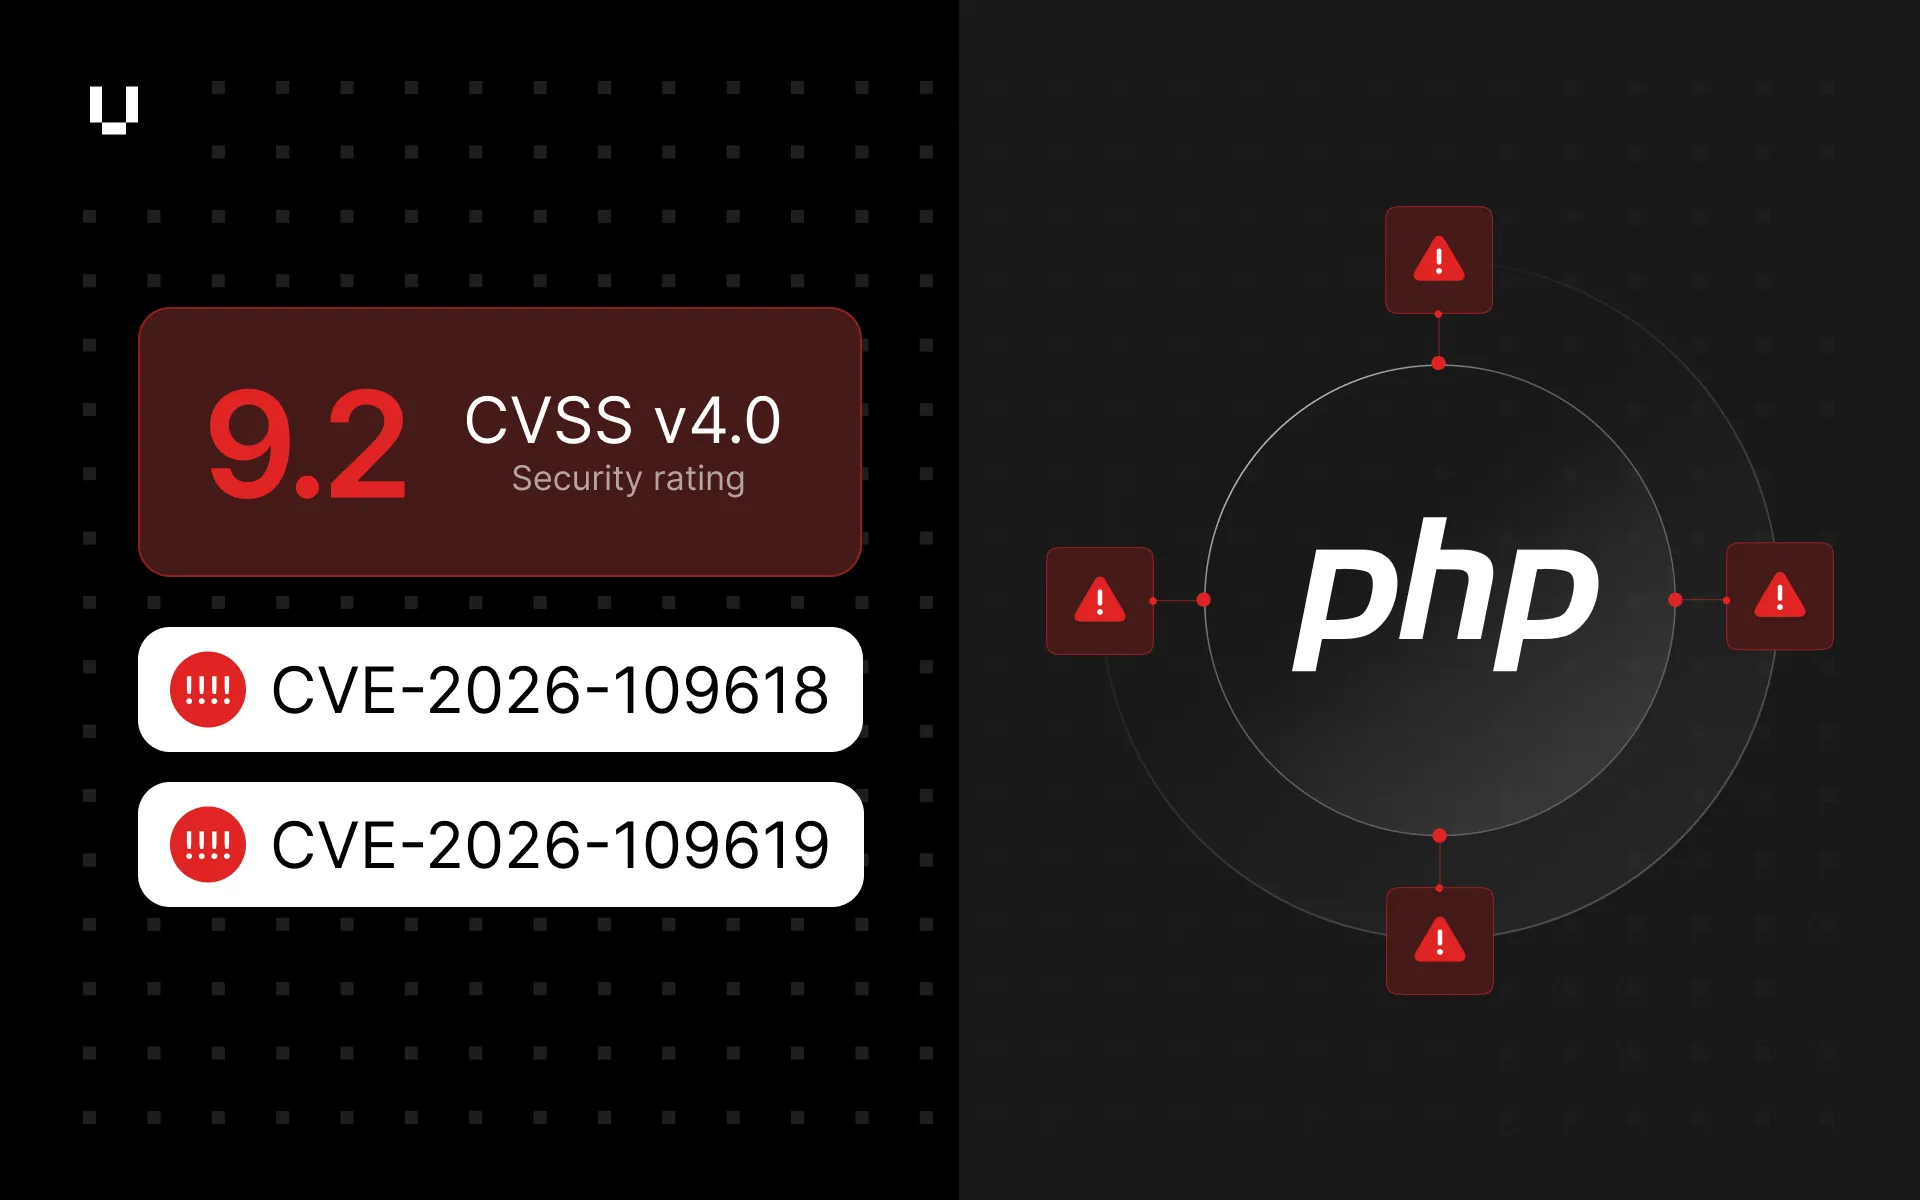
Breach RiskおよびVendor Riskは、CVE-2026-32201の脆弱性検出に対応しました。これはリモートネットワークのなりすましに関する脆弱性で、パッチ適用以外に利用可能な緩和策はありません。攻撃対象領域にSharePointが入っているお客様にはBreach Riskでこれが確認でき、Vendor Riskのお客様にも、検出によって露出が確認されたベンダーについて、同様に確認できるようになります。
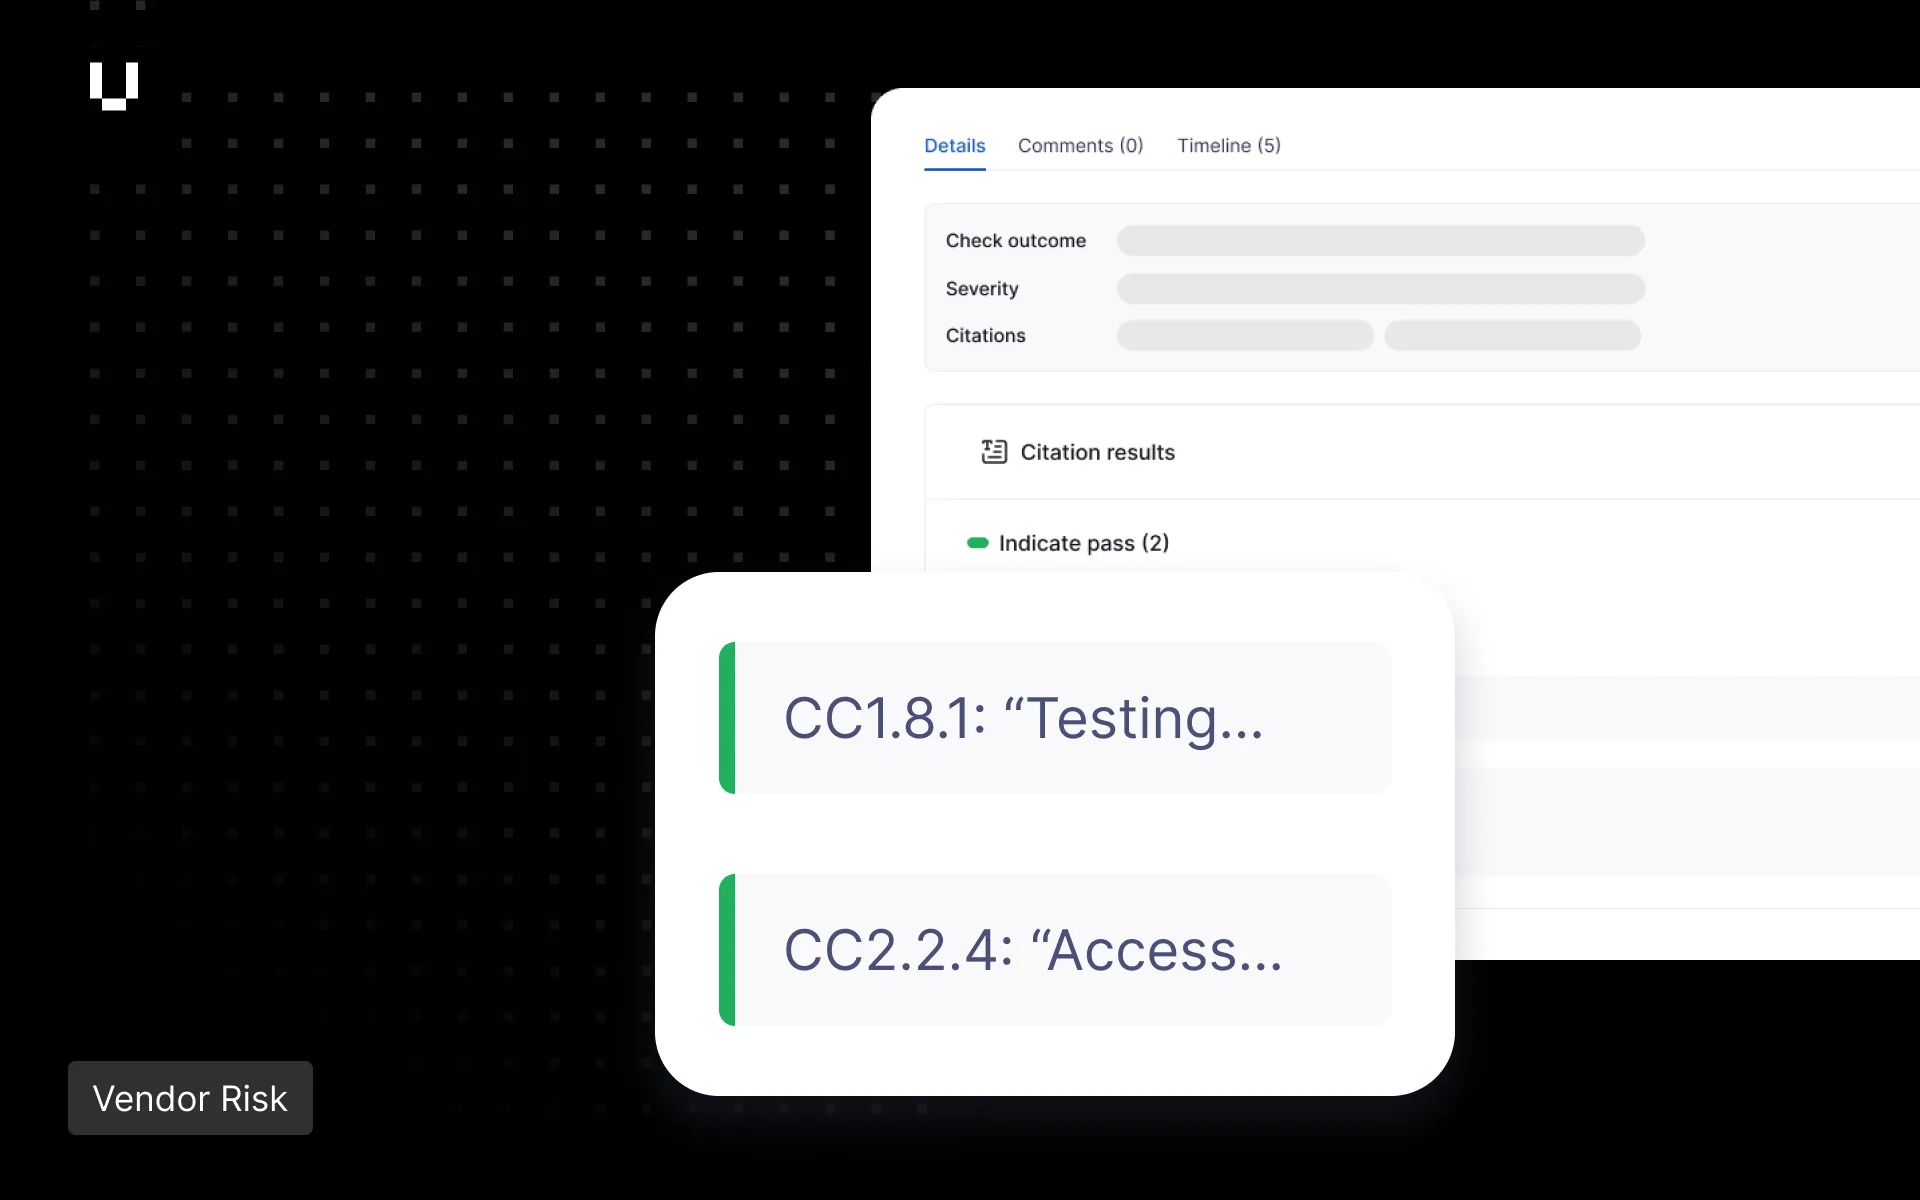
Vendor Riskの管理者は、セキュリティプロファイルのコントロールテンプレートを設定する際に、任意のコントロールテンプレートをExcelにエクスポートして、レビュー用に共有できるようになりました。エクスポートされたファイルには、各チェックについて、そのドメイン、コントロールファミリー、コントロール、およびそのテンプレートで選択されたフレームワークマッピングが一覧表示されます。
Trust Exchangeは、共有ベンダー資産へのアクセスが期限切れする7日前に、ユーザーにメールを送信するようになりました。ユーザーはその通知から直接、延長をリクエストできます。
セキュリティおよびITチームは、Risk Automationsを使用してUser Riskでアプリのアクセスリクエストと使用状況のレビューを自動化できるようになりました。ユーザーはUser Riskのブラウザ拡張機能から直接アプリへのアクセスをリクエストでき、自動化機能がMicrosoft Teams、Slack、またはITSMチケットを介して管理者に通知します。管理者は、選択したユーザーに対してアプリの使用状況に関する調査を実施することができます。また、同じ連携ツールを通じて各ユーザーにチャットメッセージやチケットを送信して、アプリポリシーの判断材料にできます。
User RiskとVendor Riskの両方を使用しているお客様向けに、Vendor Riskの新しい「検出ベンダー」タブが追加されました。User Riskによって使用が検出されたもののまだ監視されていない、承認済みアプリのベンダーが表示されます。セキュリティチームは監視の抜け漏れを素早く把握し、どのベンダーを監視対象にするかを決定できます。
Breach RiskとVendor Riskは、インターネットに接続されたFortinet製デバイスを標的とする認証情報露出キャンペーンである「FortiBleed」によって影響を受ける資産をフラグ表示するようになりました。お客様自身の資産が影響を受けるリストに含まれる場合、または監視対象のベンダーの資産がリストに含まれる場合にリスクが発生し、チームは迅速に状況を把握して、検証と是正対応の優先付けを行なうことができます。これは一時的なシグナルであり、2026年七月29日まで有効です。