Release notes
アプリケーション使用ポリシーコントロールの更新

Mark Barber 2026年6月17日
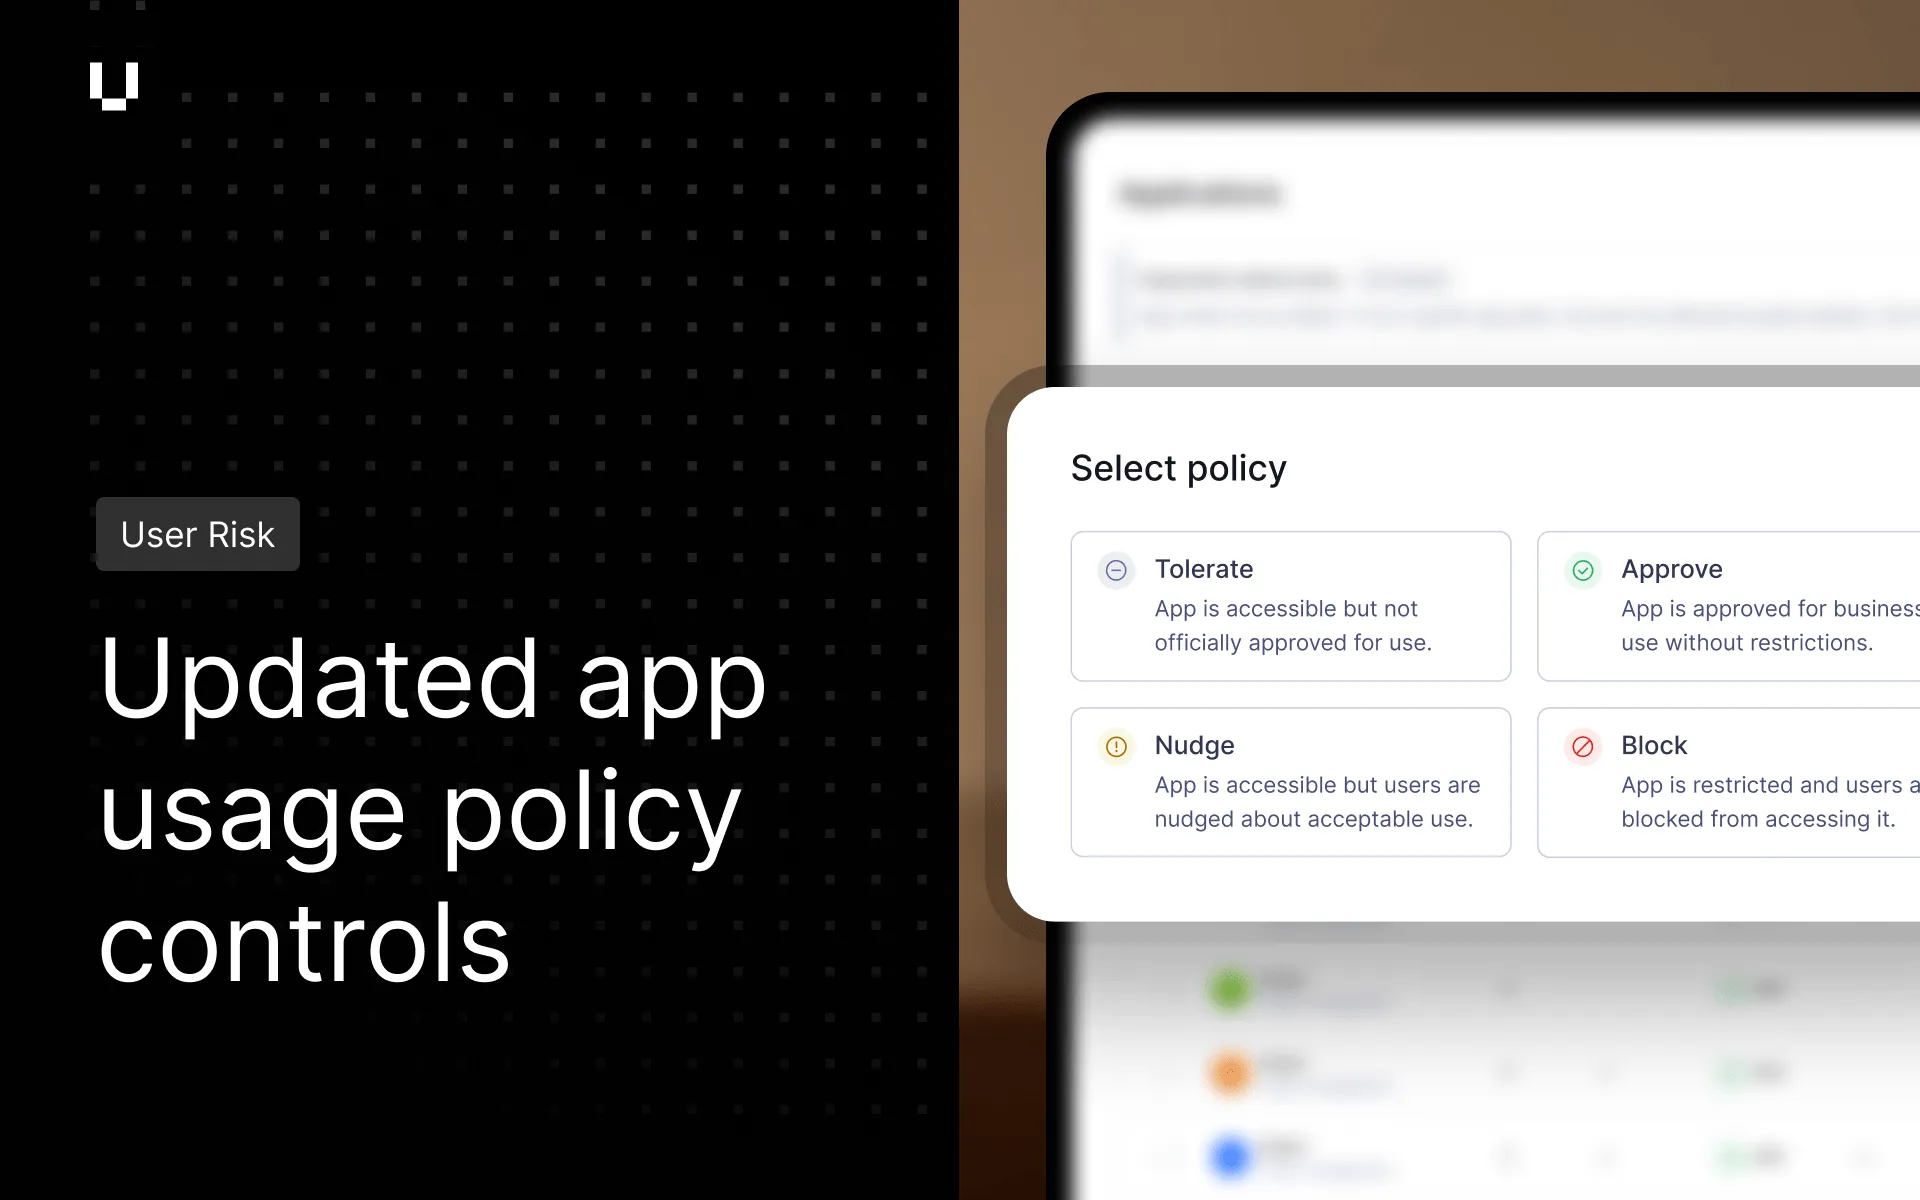
User Risk の管理者は、任意のアプリケーションにポリシーを設定できるようになりました。承認、ブロック、代替案の提示、または許容範囲内としてマークすることができます。役割、チーム、個々のユーザーの例外は基本ポリシーの上に重ねて適用され、並行するルールセットを管理する必要はありません。 例えば、ソーシャルメディアアプリを全社的にはブロックしつつ、マーケティングチームには承認された状態にできます。新しく検出されたアプリには、組織のデフォルト設定が自動的に適用されます。 詳細については、アプリ使用ポリシーを参照してください。
User Risk は、サイトへのアクセス可否だけではなく、従業員がサイト上で何ができるかを、管理者がブラウザでコントロールできるような管理機能を提供しました。管理者は、従業員が機密データをシャドーAIツールに貼り付けたりアップロードしたりするのを防ぐことができます。承認されたアプリでは、企業アカウントでのサインインを強制できます。推測されやすいパスワードは、設定される前に検知されます。詳細については、ブラウザ防御ポリシーを参照してください。
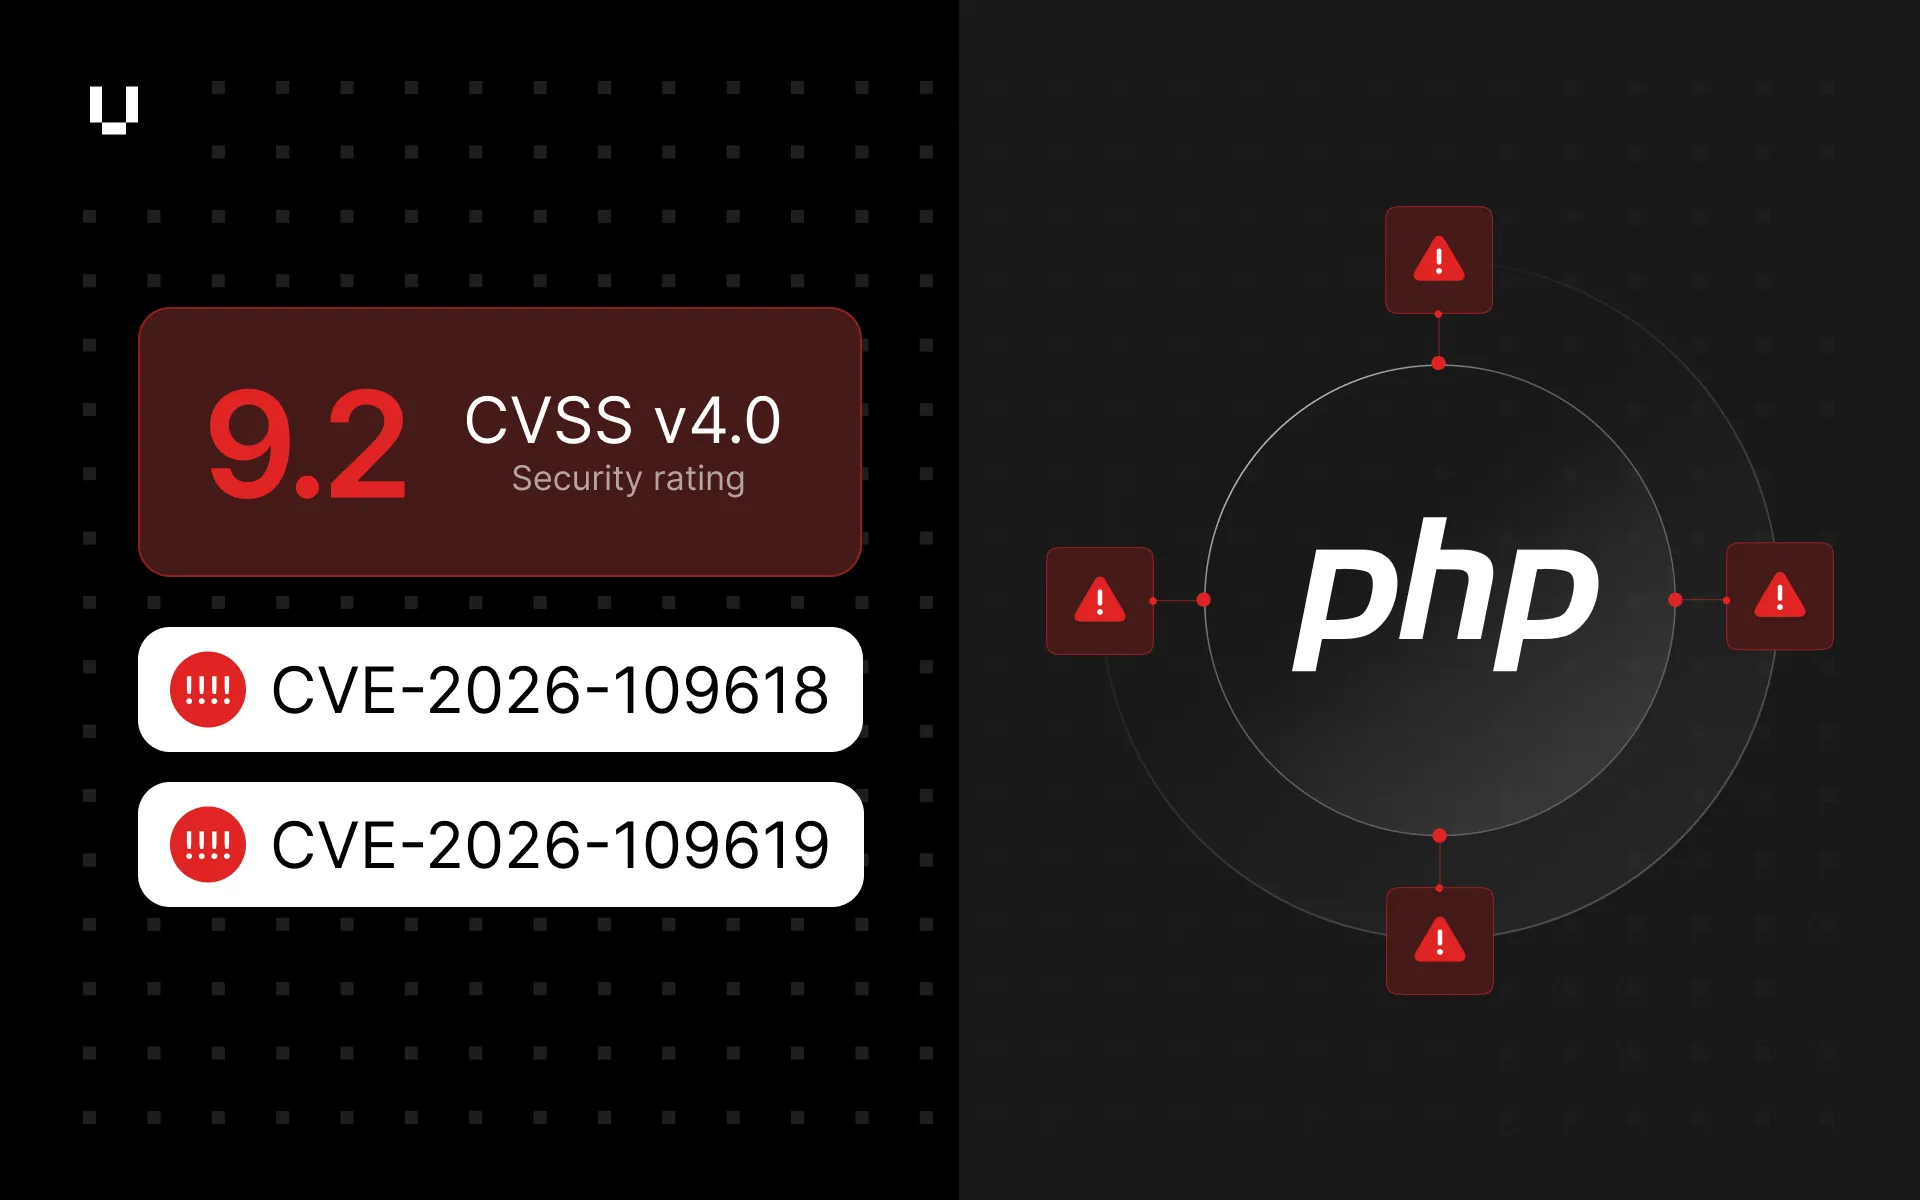
Breach Risk および Vendor Risk に、CVE-2026-32201 に対する検証済み脆弱性検出に対応しました。これはリモートネットワークのなりすましに関する脆弱性で、パッチ適用と WAF 設定以外の利用可能な緩和策はありません。攻撃対象領域に SharePoint が入っているお客様には Breach Risk に子の脆弱性が表示され、Vendor Risk をご利用のお客様には、検出によって露出が確認されたベンダーについて同様に確認できるようになります。
アプリ内通知に加えて、Vendor Risk ユーザーは、追加エビデンス文書の有効期限が近づいたときにメール通知を有効にできるようになりました