Release notes

完全なベンダーインベントリのための非監視ベンダー

Mark Barber 2026年11月4日
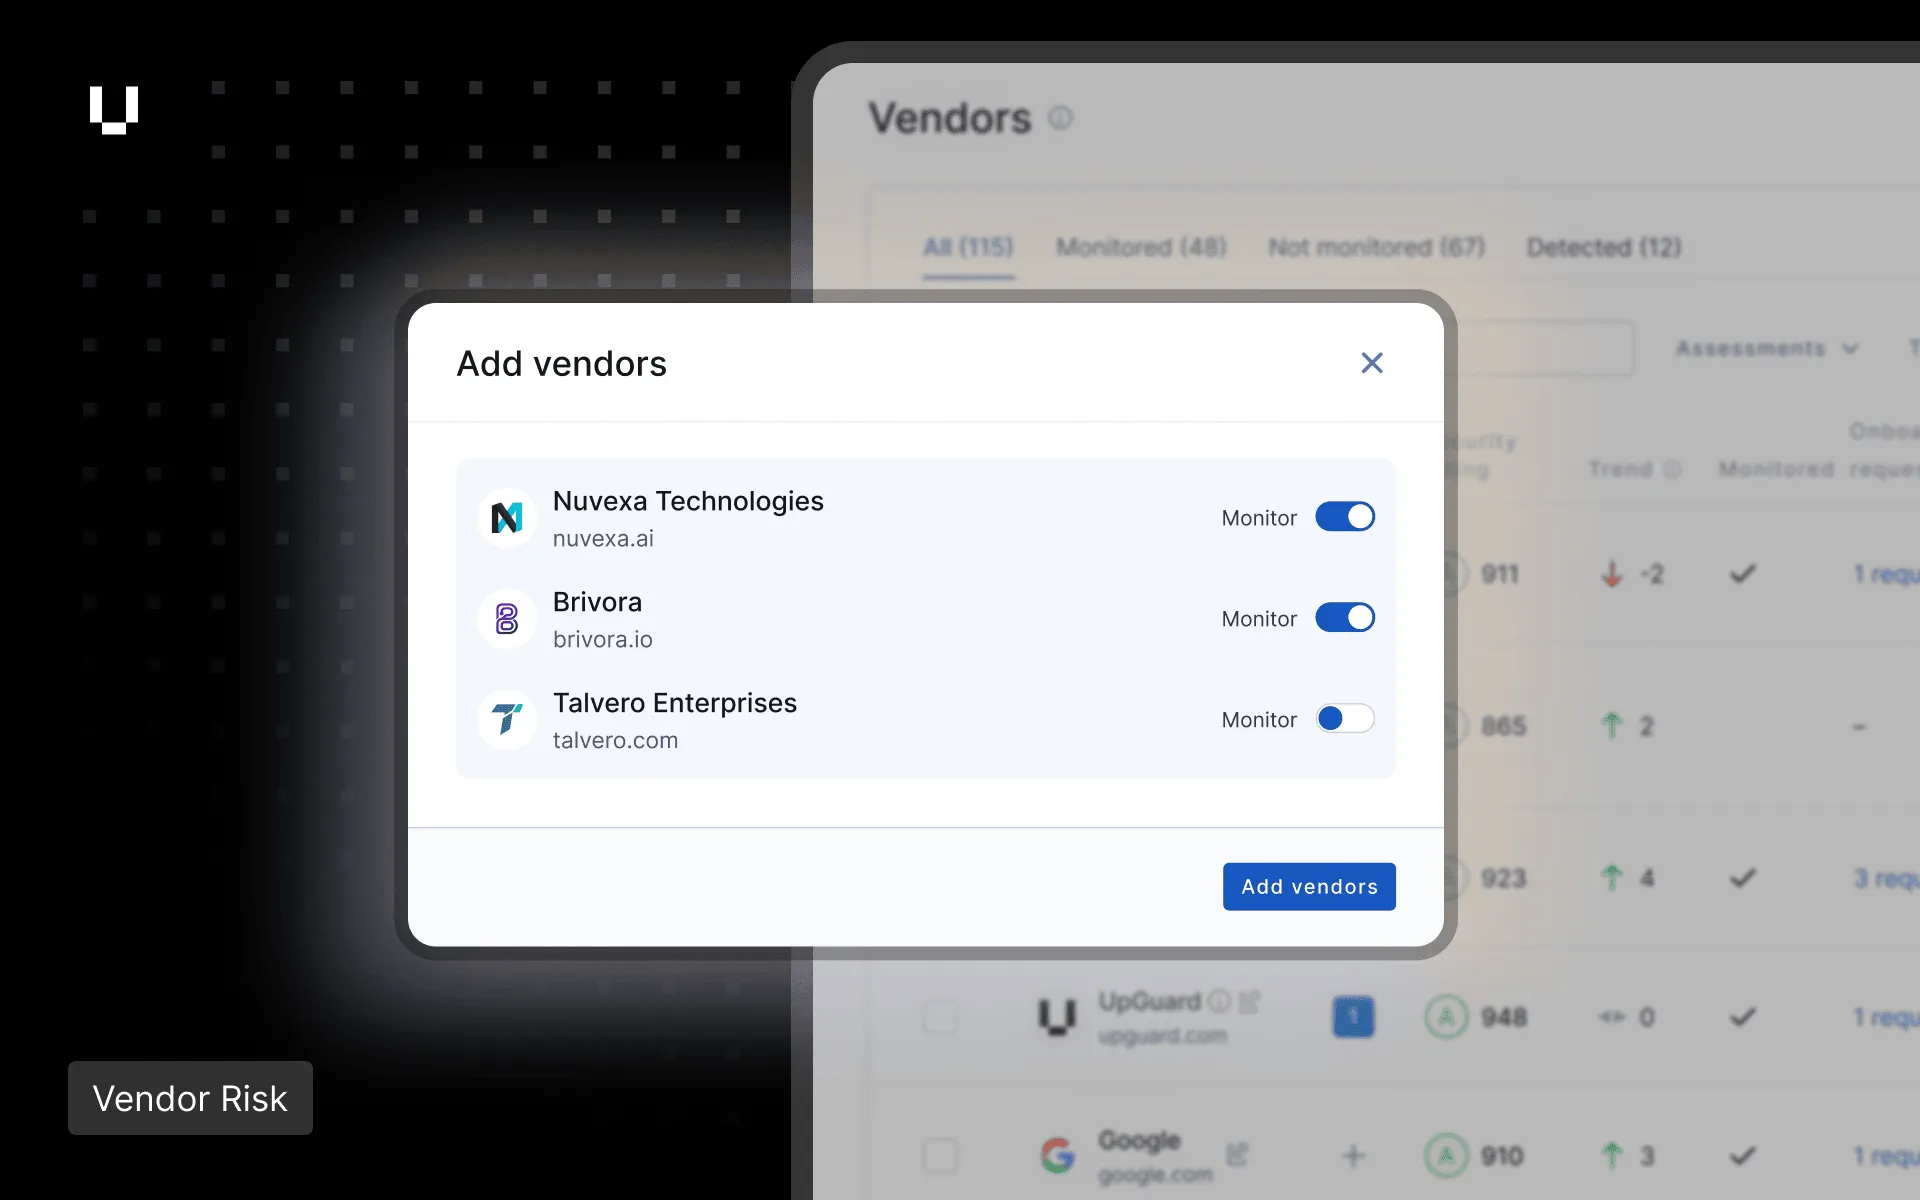
Vendor Riskユーザーは、監視対象であるかどうかにかかわらず、すべてのサードパーティをUpGuardに保存できるようになりました。低リスク、不採用、廃止、未評価のベンダーが監視対象ベンダーとともに単一のリストに表示されるため、ベンダーインベントリを完成させるためにスプレッドシートや調達システムに依存する必要がなくなりました。非監視ベンダーはラベル、ティア、属性、受付フォームを保持し、完全な評価や継続的なスキャンが必要になった場合は監視対象に昇格させることができます。すべての有料プランで利用可能です。詳細については、「Vendor Riskの非監視ベンダー」をご覧ください。

セキュリティプロファイル評価のスコアリングを改善

セキュリティプロファイルの評価レーティングが改善され、ベンダーのリスクと、合格したチェック数や提供された証拠の量との比較検討がより適切に行われるようになりました。より多くの証拠を共有するベンダーは、発見されたすべてのリスクに対する減点だけでなく、合格したチェックに対しても評価されます。既存の公開済みセキュリティプロファイルのリスクアセスメントレポートは、以前のスコアを維持します。

90件の新しい実験的APIエンドポイント

セキュリティチームは、Vendor Risk、Breach Risk、User Risk、Trust Exchange、およびアカウント管理にまたがる90件の新しいAPIエンドポイントを使用して、UpGuardプラットフォームのより多くの部分を自動化できるようになりました。主な内容は次のとおりです。

  • ベンダーのリスク免除と承認の管理
  • カスタムアンケートの送信と是正対応リクエストの管理
  • 組織の監視対象ベンダー全体の変更フィード
  • 脅威モニタリングの自動クローズルール
  • アクセスレビューのためのUpGuardユーザーとロールのリスト化

これらのエンドポイントは現在、実験的なAPIとしてリリースされており、リクエストに応じて利用可能です。一般提供に向けて、お客様からのフィードバックを反映させていく予定です。アクセスについては、カスタマーサクセスマネージャーにお問い合わせください。

User Riskでのアプリケーションのナッジおよびブロック数

User Riskの管理者は、アプリケーションまたはユーザーが過去30日間にトリガーしたナッジとブロックの数を確認できるようになりました。アプリケーションを開いて、どのユーザーがナッジやブロックを受け取ったかを確認し、ユーザーを選択して各イベントの詳細を表示します。ユーザーリストには、すべてのユーザーの同じアクティビティが表示されます。

ベンダー向けのPHP2Shellインシデントレスポンスアンケート

Vendor Riskユーザーは、アンケートライブラリからベンダーにPHP2Shellインシデントレスポンスアンケートを送信できるようになりました。スキャンによってどのベンダーに脆弱性があるかが特定された後、このアンケートでは、自社およびプロバイダーが運用するシステム全体でのPHPの使用場所、パッチ適用の状況と適時性、悪用が顧客データや認証情報に影響を与えた可能性または事実があったかどうかがカバーされます。このアンケートは、脆弱性のあるすべてのベンダー、すべての重要なベンダー、および貴社の機密データを保有するすべてのベンダーに推奨されます。

Trust Exchangeアンケートで特定のユーザーに質問を割り当てる

Trust Exchangeユーザーは、アンケートに回答する際、個々の質問またはセクション全体を一人または複数の共同作業者に割り当てることができるようになりました。まだ共同作業者でない人に質問を割り当てると、その人が招待されます。アンケートのサイドパネルにある新しい担当者フィルターには、各人が担当する質問が表示され、割り当てはアンケートのタイムラインに表示されます。回答者は、アンケート内で互いにプライベートメッセージを送信したり、アンケートメッセージで@メンションを使用して回答者や送信者をタグ付けしたりすることもできます。

Trust Exchangeにおけるフレームワーク別のセキュリティプロファイルビュー

Trust Exchangeユーザーは、利用可能なISO 27001:2022およびNIST CSFのコンプライアンスフレームワークでセキュリティプロファイルをフィルタリングして、プロファイルがどの統制をカバーし、どこにギャップが残っているかを確認できるようになりました。

その他の改善点

  • Vendor RiskとBreach Riskのスキャンで、認証されていないリモートコード実行を可能にする不適切なアクセス制御の脆弱性であるCVE-2026-34908、および同じパッチを共有するCVE-2026-34909 (パストラバーサル) とCVE-2026-34910 (不適切な入力検証) に対して脆弱なUniFi OSホストが検出されるようになりました。これらを連鎖させることで、ホスト上で認証されていないリモートコード実行を達成することが可能です。
  • User Riskの管理者は、ユーザーに表示されるナッジとブロックのテキストをカスタマイズできるようになりました。
  • Trust Centerのアクセステーブルが、[組織] タブで列ごとに並べ替えられるようになりました。
View all release notes

UpGuard Release Notes

Learn about new features, changes, and improvements to UpGuard.

UpGuardでPHP2Shell検出が利用可能になりました

Mark Barber 2026年10月21日
Read more

関連する漏洩した認証情報の脅威をワンステップでクローズ

Mark Barber 2026年10月20日
Read more

セキュリティプロファイルの引用にソース管理策の参照が含まれるようになりました

Mark Barber 2026年10月6日
Read more

Threat Posture: 外部脅威アクティビティのエグゼクティブビュー

Mark Barber 2026年9月22日
Read more

モバイルアプリストア全体でのブランドのなりすまし検出

Mark Barber 2026年9月9日
Read more

セキュリティプロファイルチェックの根拠とタイムラインの明確化

Mark Barber 2026年8月26日
Read more

トラストセンターの再委託先

Mark Barber 2026年8月12日
Read more

セキュリティプロファイルにクラウドおよびコアインフラ向けのフレームワークを追加

Mark Barber 2026年7月29日
Read more
View all release notes

See UpGuard In Action

Book a free, personalized onboarding call with one of our cybersecurity experts.
Free instant security score

How secure is your organization?

Request a free cybersecurity report to discover key risks on your website, email, network, and brand.
Website Security scan results table Cyber security rating score 850 out of 950